 Microsoft
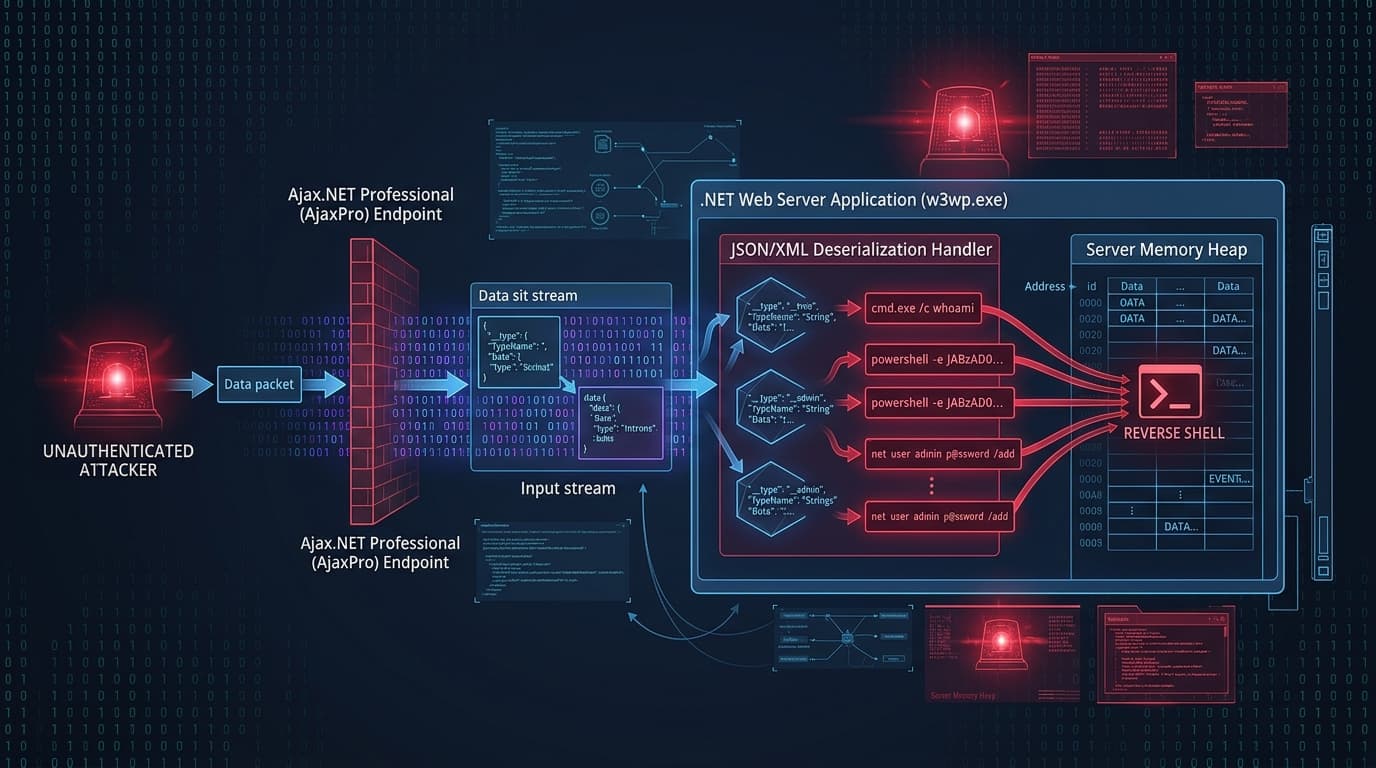
Ajax.NET Professional Object Deserialization Flaw Exploited for Remote Code Execution
ThreatsCloud & SaaSCVE-2021-23758ExploitedKEV
Federal agencies and enterprise operators face urgent deadlines as CISA confirms active exploitation of CVE-2021-23758, an unauthenticated deserialization RCE in Ajax.NET Professional.
Daniel Okafor8 min read