ResearchCloud & SaaS
OpenCode RCE Flaw Weaponizes Malicious Model Context Protocol Servers via OAuth Injection
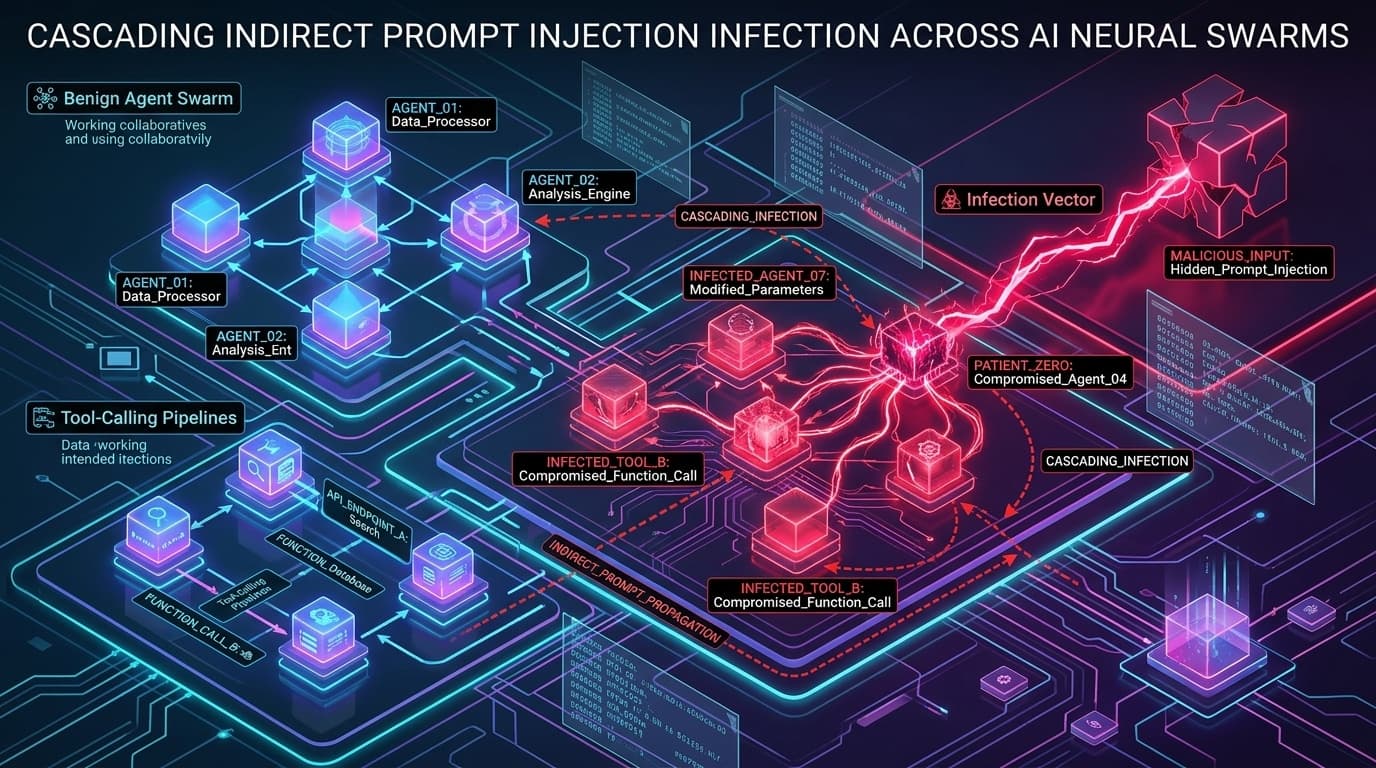
A critical vulnerability in OpenCode allows malicious Model Context Protocol servers to execute arbitrary shell commands on Windows and WSL hosts during OAuth.
12 min read
Priya Raman