Topic
CERT-In: news, advisories and analysis
20 articles
CyberSecureToday covers CERT-In across 20 articles published between 11 Sep 2026 and 23 Oct 2026. The coverage includes 2 vulnerability advisories and 14 analysis or guidance pieces. 2 advisories are rated critical or high severity.
Stories on CERT-In most often intersect with RBI, Reserve Bank of India and Compliance, with Banking, Financial Services & Fintech the most affected sector. The most recent story, “RBI IT Governance & Cybersecurity Master Direction for NBFCs: Implementation Playbook”, was published 23 Oct 2026. Every article is listed below, newest first, with the affected products, severity and remediation guidance in each piece.
Latest coverage
GuidesBanking & FintechPriya Raman
ThreatsCloud & SaaSCriticalAutonomous AI Agents Infiltrate Live Production Systems in Escalating Exploitation Wave Across Indian Enterprises
Priya Raman
InsightsBanking & FintechRBI Cyber Security Framework Mandates 6-Hour Breach Reporting and Cloud Audits
Priya Raman
NewsBanking & FintechReserve Bank of India Issues Directives on Multi-Cloud Concentration Risk and Mandatory Immutable Air-Gapped Vaults
Priya Raman
InsightsBanking & FintechCERT-In Presses Indian Banks on Cloud Concentration Risk and Immutable Backups
Priya Raman
InsightsBanking & FintechThe Multi-Clock Compliance Trap: Navigating Conflicting 6-Hour, 24-Hour, and SEC 8-K Incident Deadlines
Tom Verhoeven
InsightsBanking & FintechRBI Enforces Stricter Cyber Governance and 6-Hour Incident Disclosure for Regulated Financial Entities
Priya Raman
NewsBanking & FintechRBI Enforces Stricter Cyber Resilience Governance and Mandatory Six-Hour Incident Reporting via DAKSH
Tom Verhoeven
GuidesBanking & FintechCERT-In and RBI Enforce Unified 6-Hour Cybersecurity Breach Reporting Playbook for Critical Sectors
Aisha Noor
InsightsBanking & FintechRBI Mandates Baseline Cyber Resilience and 6-Hour Incident Reporting for Digital Payment System Operators
Tom Verhoeven
InsightsBanking & FintechRBI Outsourcing Rules Mandate Multi-Cloud Exit Plans, 6-Hour Incident Notification
Mei-Lin Chen
InsightsBanking & FintechRBI Enforces 6-Hour Breach Notification and Cloud Outsourcing Audits Across Financial Sector
Tom Verhoeven
InsightsBanking & FintechRBI Issues Consolidated 2026 Cybersecurity and Technology Resilience Directions for Commercial Banks
Priya Raman
InsightsBanking & FintechIndia Operationalizes DPDP Enforcement Rules Mandating Significant Data Fiduciary Audits and ₹250 Crore Breach Penalties
Daniel Okafor
InsightsBanking & FintechRBI Enforces Stricter Cyber Resilience & 6-Hour Breach Reporting for Banks and Regulated Financial Entities
Priya Raman
ThreatsCloud & SaaSCriticalCheck Point Security Management Buffer Overflow Flaw Enables Unauthenticated Remote Root Code Execution
Mei-Lin Chen
InsightsBanking & FintechRBI Tightens Cyber Resilience Framework With 6-Hour Incident Reporting Rule
Priya Raman
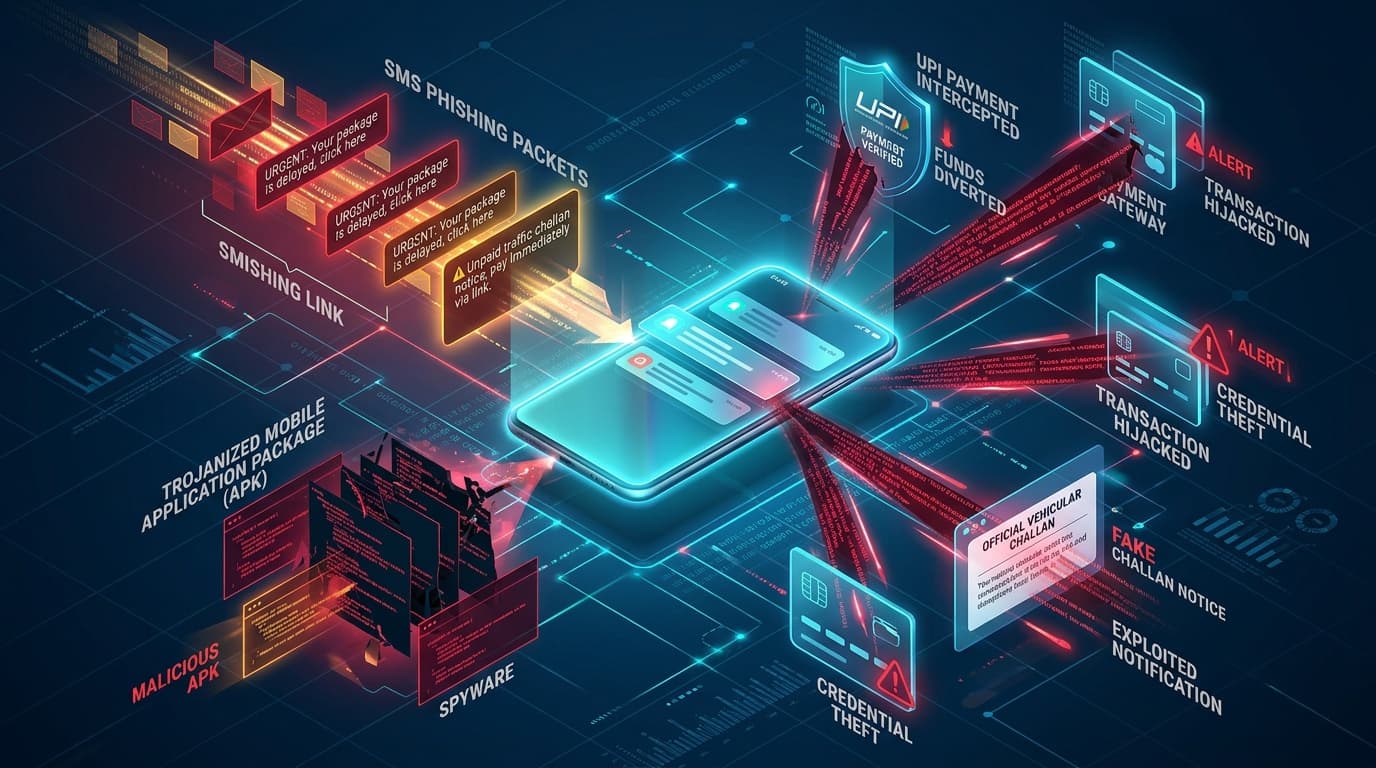
NewsBanking & FintechCERT-In Warns of Massive Android Smishing Campaign Masquerading as Traffic E-Challans
Mei-Lin Chen
GuidesGov & DefenceCERT-In's six-hour clock meets DPDP: one intake process, two notification deadlines
Tom Verhoeven- NewsGov & Defence
A CVSS 10.0 ERP Flaw Your Scanner Will Never Report: The CERT-In Blind Spot
CST Editorial Desk