Topic
Regulatory Compliance: news, advisories and analysis
10 articles
CyberSecureToday covers Regulatory Compliance across 10 articles published between 18 Sep 2026 and 8 Oct 2026. The coverage includes 9 analysis or guidance pieces.
Stories on Regulatory Compliance most often intersect with CERT-In, DPDP Rules 2026 and ENISA, with Technology, Cloud & SaaS the most affected sector. The most recent story, “EU Cyber Resilience Act Enforces Mandatory Automated SBOMs and 24-Hour Flaw Disclosures for Connected Devices”, was published 8 Oct 2026. Every article is listed below, newest first, with the affected products, severity and remediation guidance in each piece.
Latest coverage
InsightsCloud & SaaSCST Editorial Desk
InsightsBanking & FintechThe Multi-Clock Compliance Trap: Navigating Conflicting 6-Hour, 24-Hour, and SEC 8-K Incident Deadlines
Tom Verhoeven
NewsBanking & FintechRBI Enforces Stricter Cyber Resilience Governance and Mandatory Six-Hour Incident Reporting via DAKSH
Tom Verhoeven
GuidesCloud & SaaSEU AI Act GPAI Compliance Roadmap: Technical Audits, Systemic Risk and Watermarking
CST Editorial Desk
ResearchBanking & FintechSEC 8-K Cyber Disclosures Study Maps Materiality Gap and Regulatory Extortion
CST Editorial Desk
InsightsCloud & SaaSCalifornia SB 446 Enforces Strict 30-Day Data Breach Notification Mandate and Accelerated Attorney General Reporting
Priya Raman
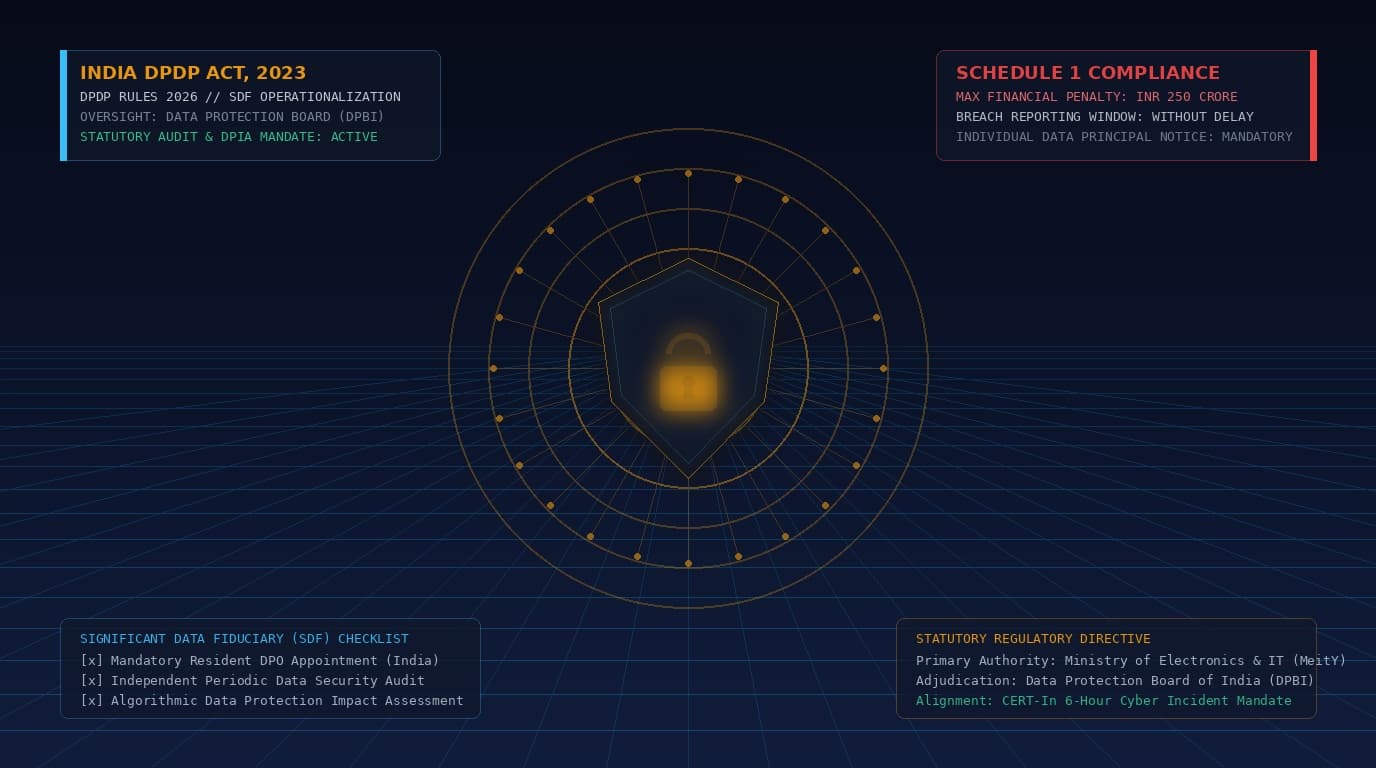
InsightsBanking & FintechData Protection Board of India Operationalizes DPDP Penalty and Breach Reporting Framework
Priya Raman
InsightsBanking & FintechIndia Operationalizes DPDP Enforcement Rules Mandating Significant Data Fiduciary Audits and ₹250 Crore Breach Penalties
Daniel Okafor
InsightsGov & DefenceEU NIS2 Directive Enforcement Mandates 24-Hour Incident Reporting and C-Suite Liability Across 18 Critical Sectors
CST Editorial Desk
InsightsCloud & SaaSIndia DPDP Act Enters Phase 2: DPBI Enforcement, Mandatory Breach Notification & ₹250 Cr Penalties
Daniel Okafor