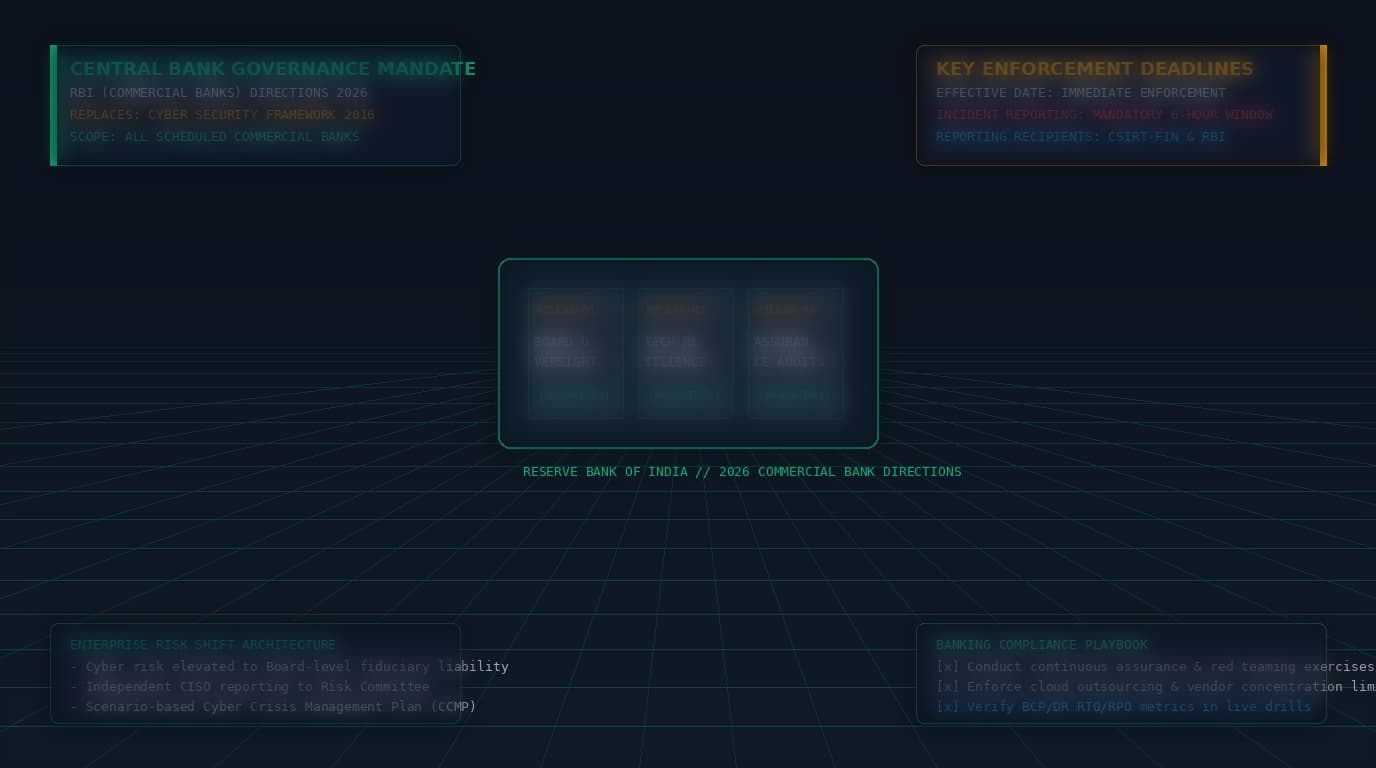
The Reserve Bank of India (RBI) has initiated strict regulatory compliance audits enforcing its Master Direction on Information Technology Governance, Risk, Controls and Assurance Practices. Under the updated framework, all scheduled commercial banks, non-banking financial companies (NBFCs), and payment system operators face mandatory 6-hour incident disclosure windows and stringent oversight requirements governing third-party cloud service providers.
The 6-Hour Disclosure Mandate: Accelerated Incident Telemetry
Aligning with CERT-In regulatory directions, the RBI framework eliminates grace periods for reporting cybersecurity breaches. Regulated entities must submit initial root-cause indicators within six hours of incident identification:
- Initial Notification (Within 6 Hours): Executive summary detailing the nature of the intrusion, affected systems, preliminary threat actor indicators, and customer data exposure estimates.
- Interim Forensic Update (Within 24 Hours): Technical breakdown of initial access vectors, network log telemetry, indicators of compromise (IOCs), and containment measures.
- Final Comprehensive Root Cause Analysis (Within 14 Days): Full digital forensics report, mitigation architecture, board-level review minutes, and customer remediation actions.
Cloud Outsourcing and Cryptographic Key Ownership Restrictions
Addressing third-party concentration risk across global hyperscalers (AWS, Microsoft Azure, Google Cloud), the Master Direction prohibits institutions from relying on vendor-managed cryptographic keys for core payment processing:
// Mandatory Architectural Separation under RBI Cloud Outsourcing Guidelines
[Banking Application Layer] -> [Customer-Managed Dedicated HSM (FIPS 140-3 Level 3)]
                                  |
                                  +-- Cryptographic Keys held exclusively within Indian Sovereign Borders
                                  +-- Zero cloud provider root access to plaintext encryption keys
Compliance Roadmap for CISOs and Chief Risk Officers
- Implement Automated CSIRT Incident Workflows: Deploy automated security orchestration (SOAR) playbooks that trigger incident disclosure alerts directly to compliance officers within 60 minutes of critical alert triage.
- Audit Cloud Service Provider Contracts: Ensure cloud service agreements grant RBI inspectors unconditional audit and examination rights for infrastructure hosting banking data.
- Enforce Immutable Transaction Logging: Store core banking system audit trails in write-once-read-many (WORM) storage vaults with multi-factor authorization safeguards.
Regulatory Mandates & Statutory Enforcement Matrix
| Governance Pillar / Directive | Regulated Scope & Entities | Mandated Compliance Deadline | Statutory Enforcement & Penalties |
|---|---|---|---|
| Core Operational Resilience | Banking, Cloud Providers & Financial Institutions | Immediate Mandatory Enforcement | Supervisory audits, business restrictions & statutory fines |
| Incident Disclosure & Telemetry | Critical IT & Third-Party Cloud Infrastructure | Strict Statutory Reporting Window | Regulatory inquiry and executive liability under statutory acts |
| Data Governance & Risk Management | Enterprise Data Fiduciaries & Cloud Processors | Rolling 180-Day Audit Baseline | Statutory financial penalties and remediation embargoes |
Step-by-Step Technical Audit & Compliance Verification Playbook
Enterprise compliance and security operations teams must verify technical controls and audit readiness:
- Verify Immutable Audit Log Retention in Cloud Storage:
# AWS S3: Verify Object Lock retention compliance mode on SIEM audit bucket aws s3api get-object-lock-configuration --bucket enterprise-siem-compliance-logs # Output must confirm ObjectLockEnabled: Enabled with Compliance mode - Audit Cloud Workload Encryption & IAM Privileges:
# Query Azure Key Vault or AWS KMS for automated annual key rotation status aws kms list-keys --query "Keys[*].KeyId" --output text | xargs -n 1 aws kms get-key-rotation-status --key-id - Automated Regulatory Incident Notification Dispatch Test:
# Automated compliance deadline alert trigger verification
import time, datetime

def verify_compliance_window(incident_epoch: float, max_hours: int = 6):
    elapsed = (time.time() - incident_epoch) / 3600
    if elapsed > max_hours:
        print(f"CRITICAL: Statutory notification window exceeded ({elapsed:.1f}h / {max_hours}h)")
    else:
        print(f"Within compliance window: {max_hours - elapsed:.1f}h remaining")

verify_compliance_window(time.time() - 3600)
Continuous Threat Monitoring & Log Auditing Queries
Monitor SIEM logs for anomalous privilege escalation and unapproved administrative role assumptions:
-- Query SIEM audit trail for high-privilege IAM policy updates
SELECT timestamp, user_identity, event_name, request_parameters
FROM cloud_audit_logs
WHERE event_name IN ('PutRolePolicy', 'AttachUserPolicy', 'CreateSecurityGroupRule')
  AND status = 'Success'
ORDER BY timestamp DESC
LIMIT 50;