Topic
Model Context Protocol: news, advisories and analysis
24 articles
CyberSecureToday covers Model Context Protocol across 24 articles published between 19 Sep 2026 and 23 Oct 2026. The coverage includes 18 vulnerability advisories and 6 analysis or guidance pieces. 17 advisories are rated critical or high severity.
Stories on Model Context Protocol most often intersect with MCP, AI Security and Prompt Injection, with Technology, Cloud & SaaS the most affected sector. The most recent story, “OpenCode RCE Flaw Weaponizes Malicious Model Context Protocol Servers via OAuth Injection”, was published 23 Oct 2026. Every article is listed below, newest first, with the affected products, severity and remediation guidance in each piece.
Latest coverage
ResearchCloud & SaaSPriya Raman
InsightsCloud & SaaSSingapore CSA Releases National Cybersecurity Framework for Enterprise Frontier AI and Agentic Deployments
Mei-Lin Chen
ThreatsCloud & SaaSCriticalClaude Agent SDK Argument Injection Flaw Enables Command Execution via MCP Configuration
Aisha Noor
ThreatsCloud & SaaSCriticalAnthropic Model Context Protocol Server Flaw Enables Host Directory Traversal and Unauthenticated Tool Injection (CVE-2026-70114)
CST Editorial Desk
ThreatsCloud & SaaSCriticalAnthropic Model Context Protocol Flaw Permits Indirect Prompt Injection Across Claude Enterprise Tool Callers
Aisha Noor
InsightsCloud & SaaSWhy Prompt Guards Cannot Stop Agentic RCE: The Case for MicroVM Isolation in Tool-Calling Pipelines
Aisha Noor
ThreatsCloud & SaaSCriticalAzure AI Foundry MCP Agentic Execution Flaw Enables Cross-Tenant Tool Hijacking CVE-2026-89104
Aisha Noor
ThreatsCloud & SaaSCriticalMetaMCP Flaws, Still Unpatched, Allow Command Execution and Cross-Tenant Session Hijacking
Mei-Lin Chen
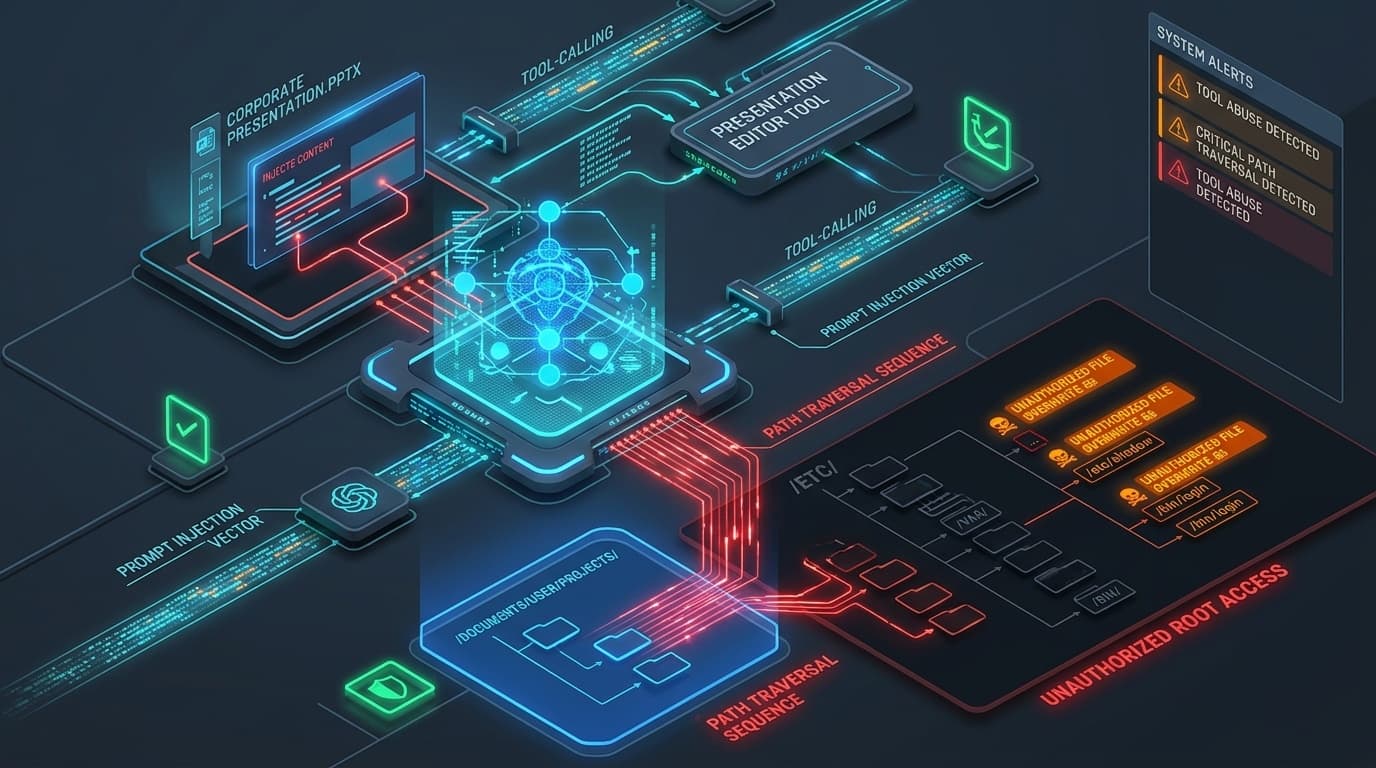
ThreatsCloud & SaaSHighOffice PowerPoint MCP Server Path Traversal Enables Indirect Prompt Injection File Overwrite (CVE-2025-71427)
Priya Raman
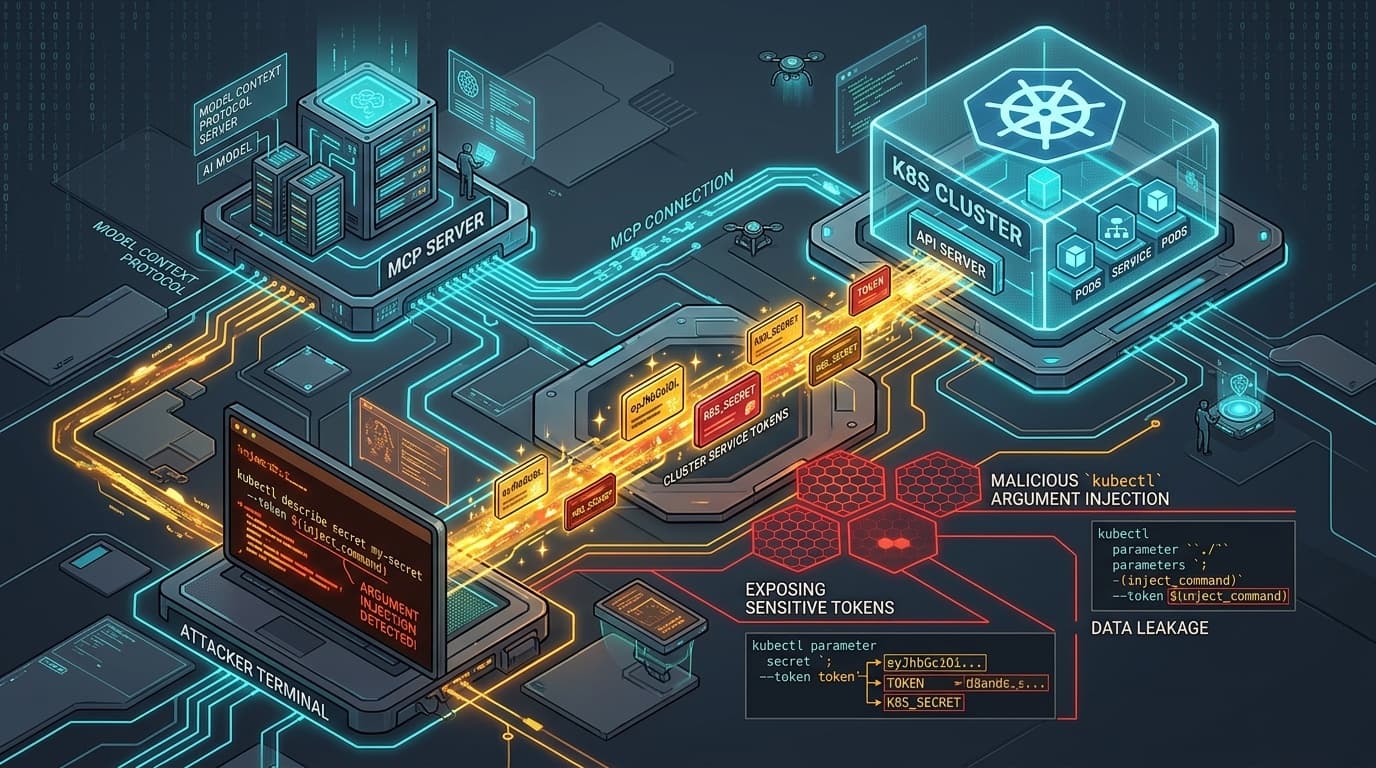
ThreatsCloud & SaaSCriticalKubernetes MCP Server Structured Tool Argument Injection Exposes Cluster Service Credentials (CVE-2026-61459)
CST Editorial Desk
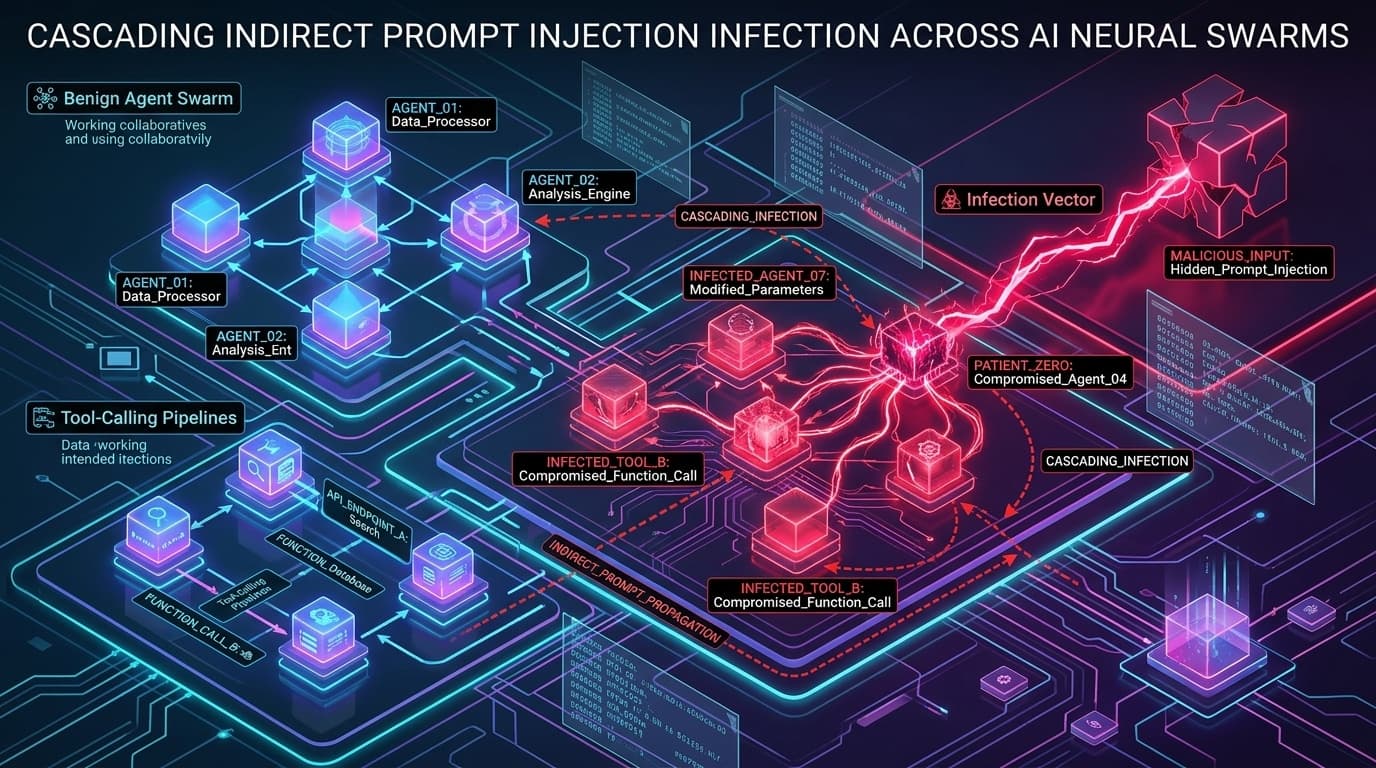
ResearchCloud & SaaSCascading Failure in Multi-Agent AI Swarms: Indirect Prompt Injection Across Autonomous Tool-Calling Pipelines
Daniel Okafor
ThreatsCloud & SaaSCriticalNginx UI Model Context Protocol Endpoint Missing Authentication Enables Unauthenticated RCE CVE-2026-33032
Daniel Okafor
ThreatsCloud & SaaSCriticalCode Runner MCP Server Flaw Enables Unauthenticated Remote Code Execution on Hosts
Daniel Okafor
ThreatsCloud & SaaSHighAtlassian Model Context Protocol Server Flaws Enable Unauthenticated Arbitrary File Exfiltration CVE-2026-77248
Daniel Okafor
ThreatsCloud & SaaSHighAWS Transform MCP Server Flaw Enables Arbitrary File Overwrites in Agent Workflows
Daniel Okafor
ThreatsCloud & SaaSHighMCP-Fetch Tool Flaw Exposes AI Agent Infrastructure to IPv6 SSRF Attacks
Daniel Okafor
ThreatsCloud & SaaSHighAWS HealthLake MCP Server SSRF Flaw Exposes IAM Credentials and Healthcare Data
Priya Raman
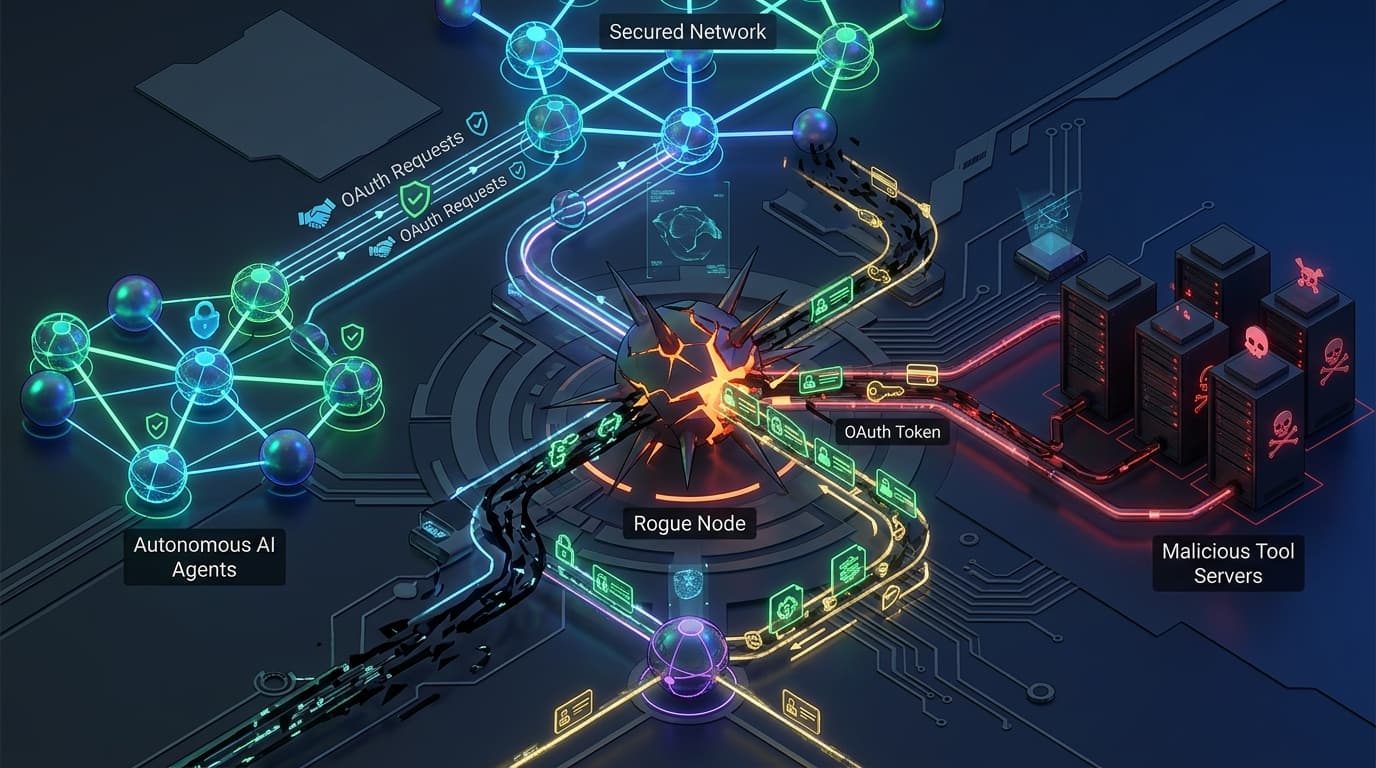
InsightsCloud & SaaSModel Context Protocol OAuth Passthrough Flaw Exposes Autonomous AI Tool Pipelines to Silent Impersonation
Priya Raman
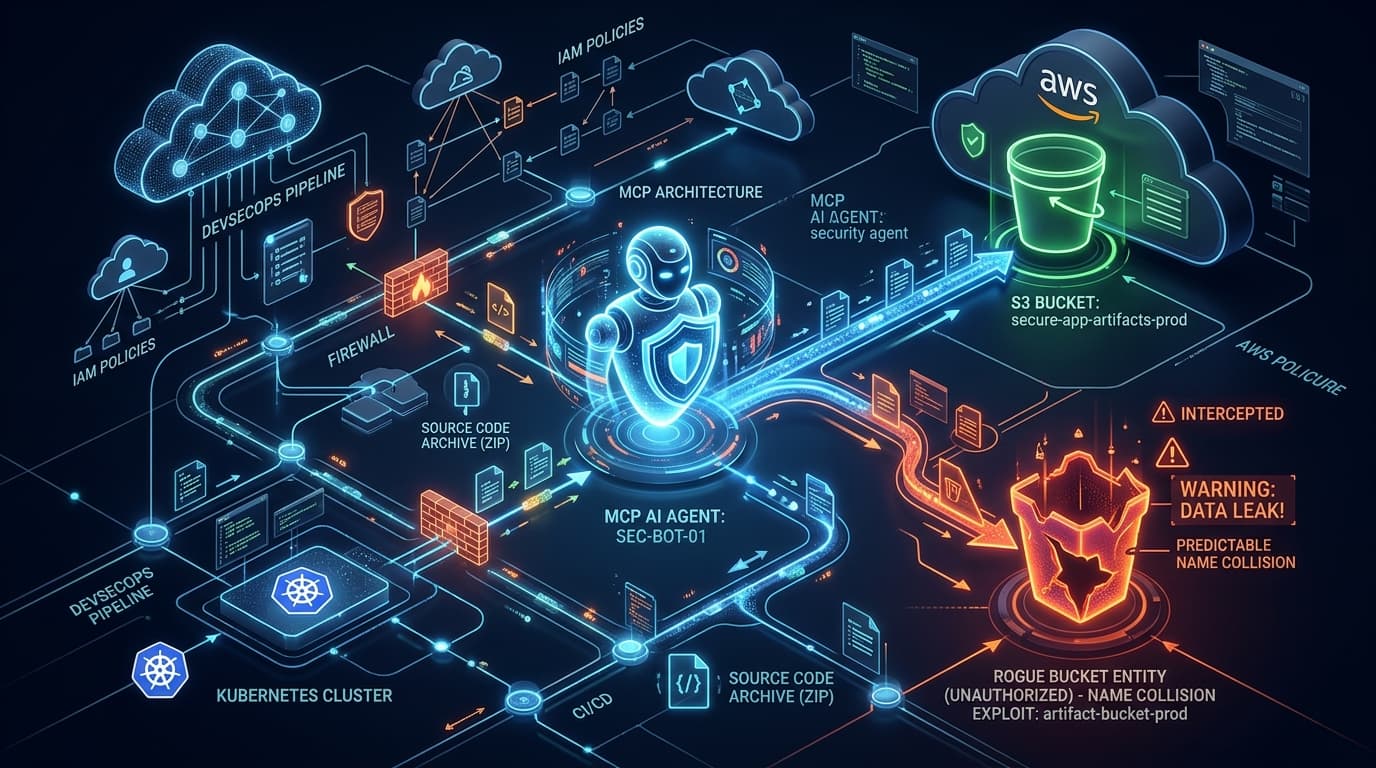
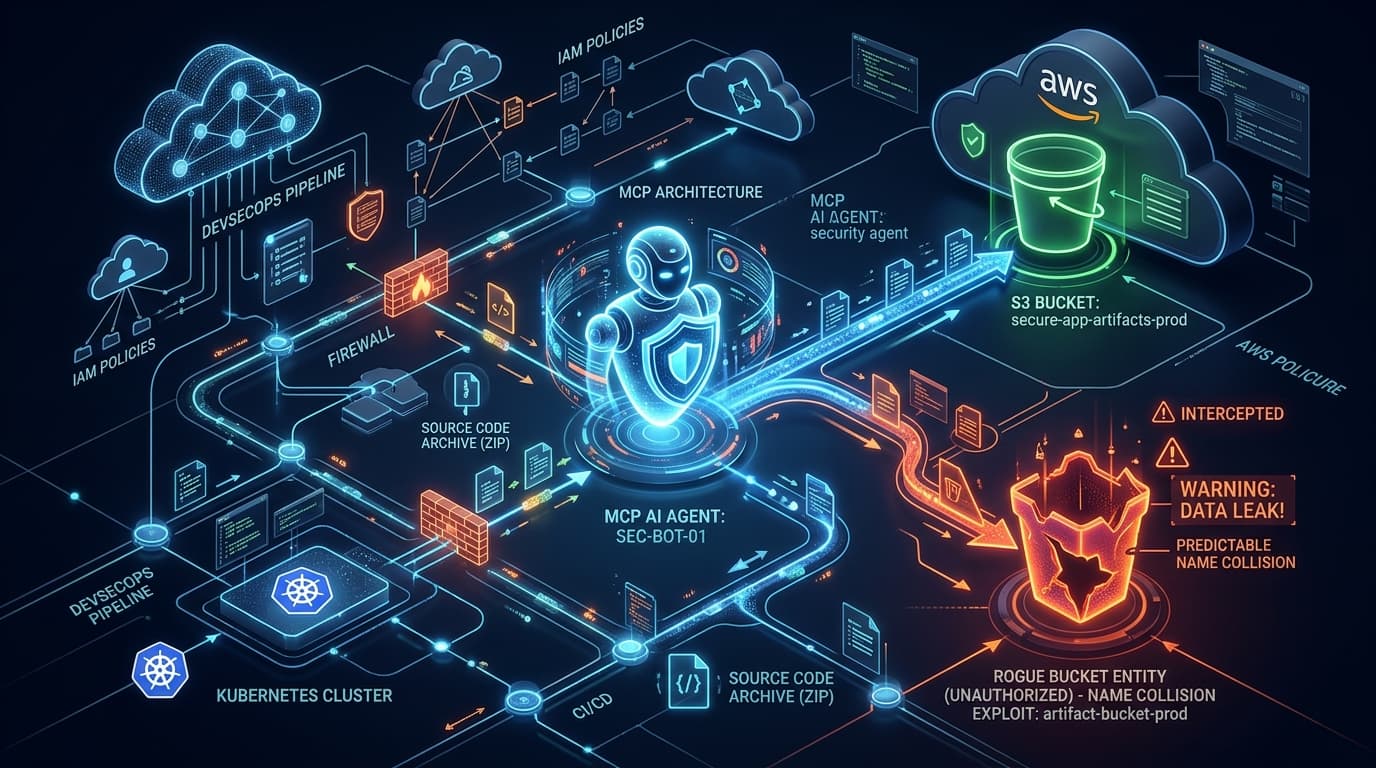
ThreatsCloud & SaaSHighAWS Security Agent, MCP Server Flaws Let S3 Squatters Intercept Source Code
Aisha Noor
ThreatsCloud & SaaSCriticalLiteLLM MCP Server Creation Flaw CVE-2026-30623 Enables Remote Code Execution via Malicious Tool Configurations
Mei-Lin Chen
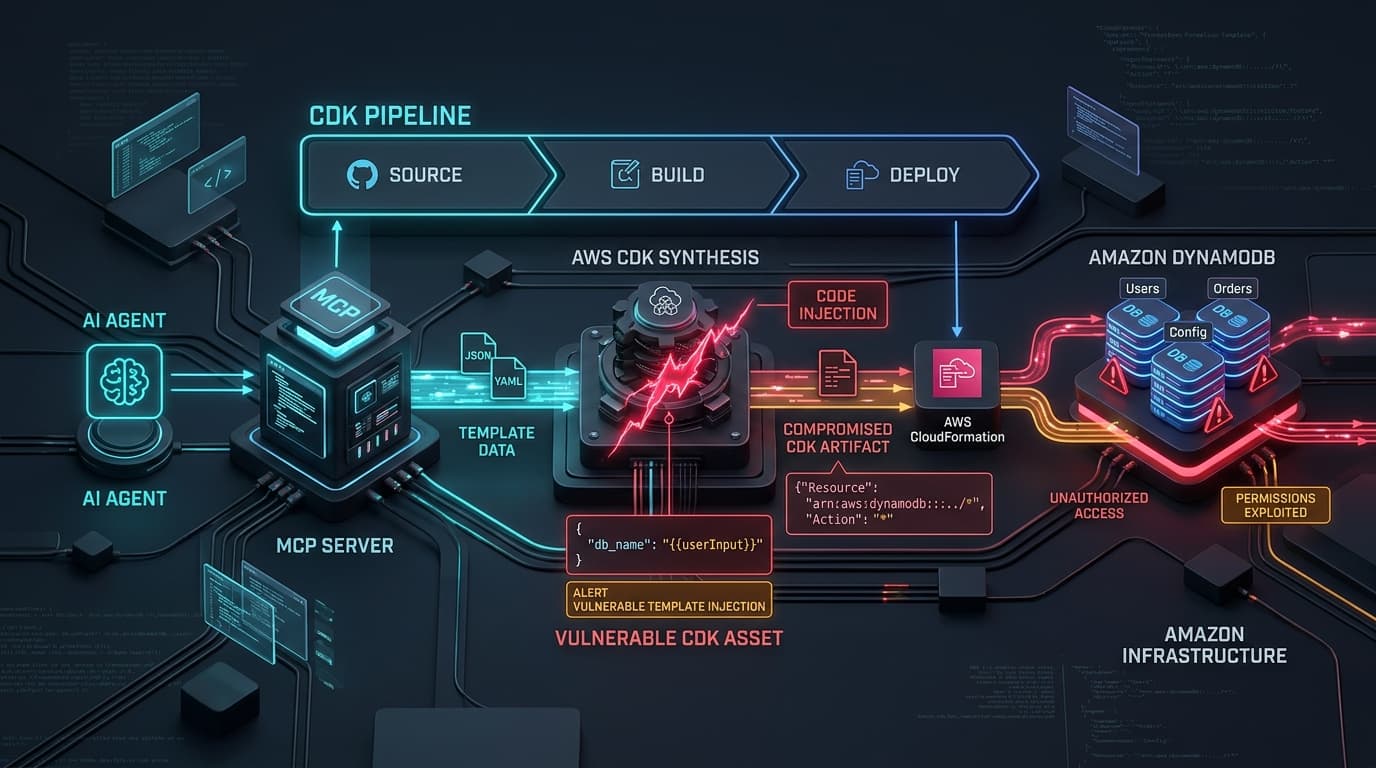
ThreatsCloud & SaaSHighAmazon DynamoDB Model Context Protocol Server Code Injection Flaw Enables Arbitrary Host Execution
CST Editorial Desk
InsightsCloud & SaaSMalicious MCP Servers Exploit OAuth Metadata Flaw in Rust SDK to Hijack Enterprise Agent Tokens
Priya Raman