Topic
MCP: news, advisories and analysis
20 articles
CyberSecureToday covers MCP across 20 articles published between 10 Sep 2026 and 23 Oct 2026. The coverage includes 17 vulnerability advisories and 3 analysis or guidance pieces. 16 advisories are rated critical or high severity.
Stories on MCP most often intersect with Model Context Protocol, AI Security and AWS, with Technology, Cloud & SaaS the most affected sector. The most recent story, “OpenCode RCE Flaw Weaponizes Malicious Model Context Protocol Servers via OAuth Injection”, was published 23 Oct 2026. Every article is listed below, newest first, with the affected products, severity and remediation guidance in each piece.
Latest coverage
ResearchCloud & SaaSPriya Raman
ThreatsCloud & SaaSCriticalAnthropic Model Context Protocol Server Flaw Enables Host Directory Traversal and Unauthenticated Tool Injection (CVE-2026-70114)
CST Editorial Desk
ThreatsCloud & SaaSCriticalAnthropic Model Context Protocol Flaw Permits Indirect Prompt Injection Across Claude Enterprise Tool Callers
Aisha Noor
ThreatsCloud & SaaSCriticalAzure AI Foundry MCP Agentic Execution Flaw Enables Cross-Tenant Tool Hijacking CVE-2026-89104
Aisha Noor
ThreatsCloud & SaaSCriticalAWS Loom AI Agent Platform Flaw Gave Unauthenticated Attackers Super-Admin Control
Aisha Noor
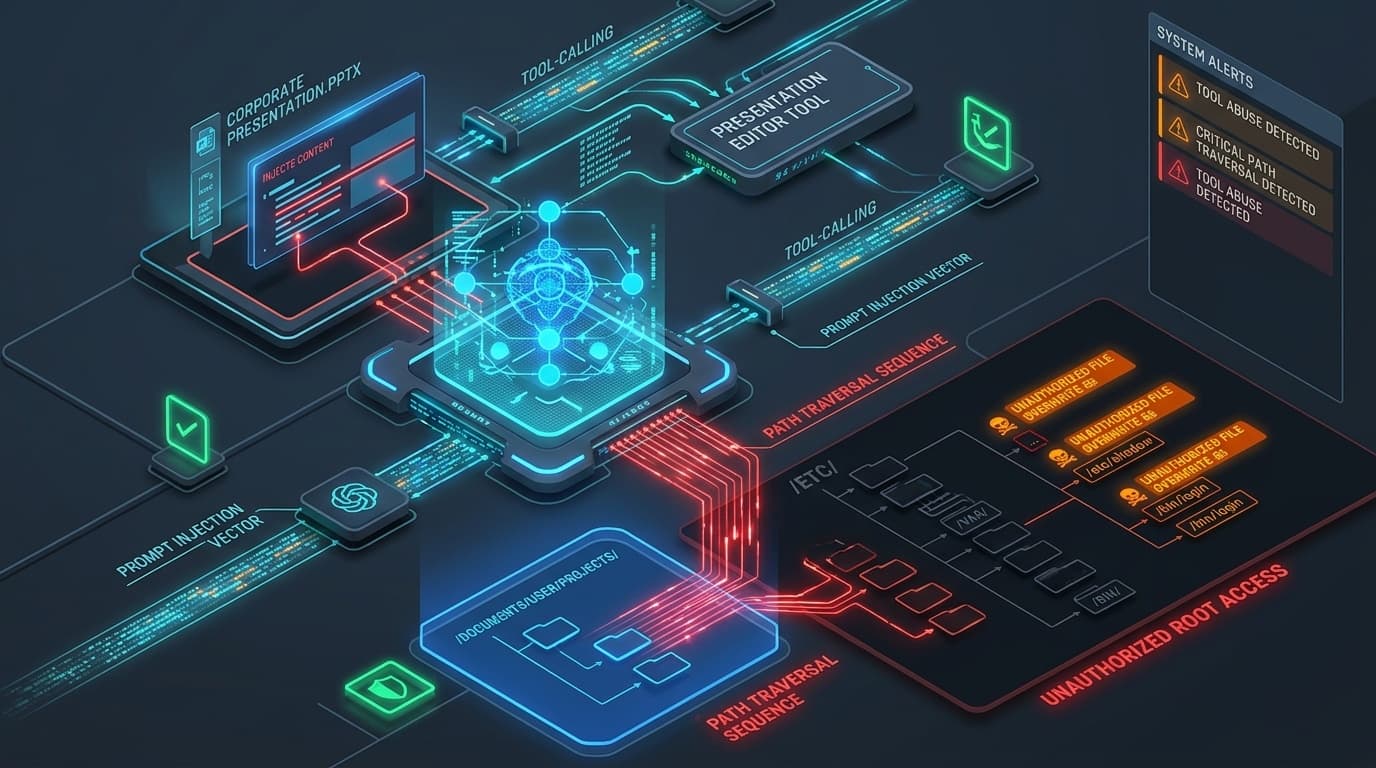
ThreatsCloud & SaaSHighOffice PowerPoint MCP Server Path Traversal Enables Indirect Prompt Injection File Overwrite (CVE-2025-71427)
Priya Raman
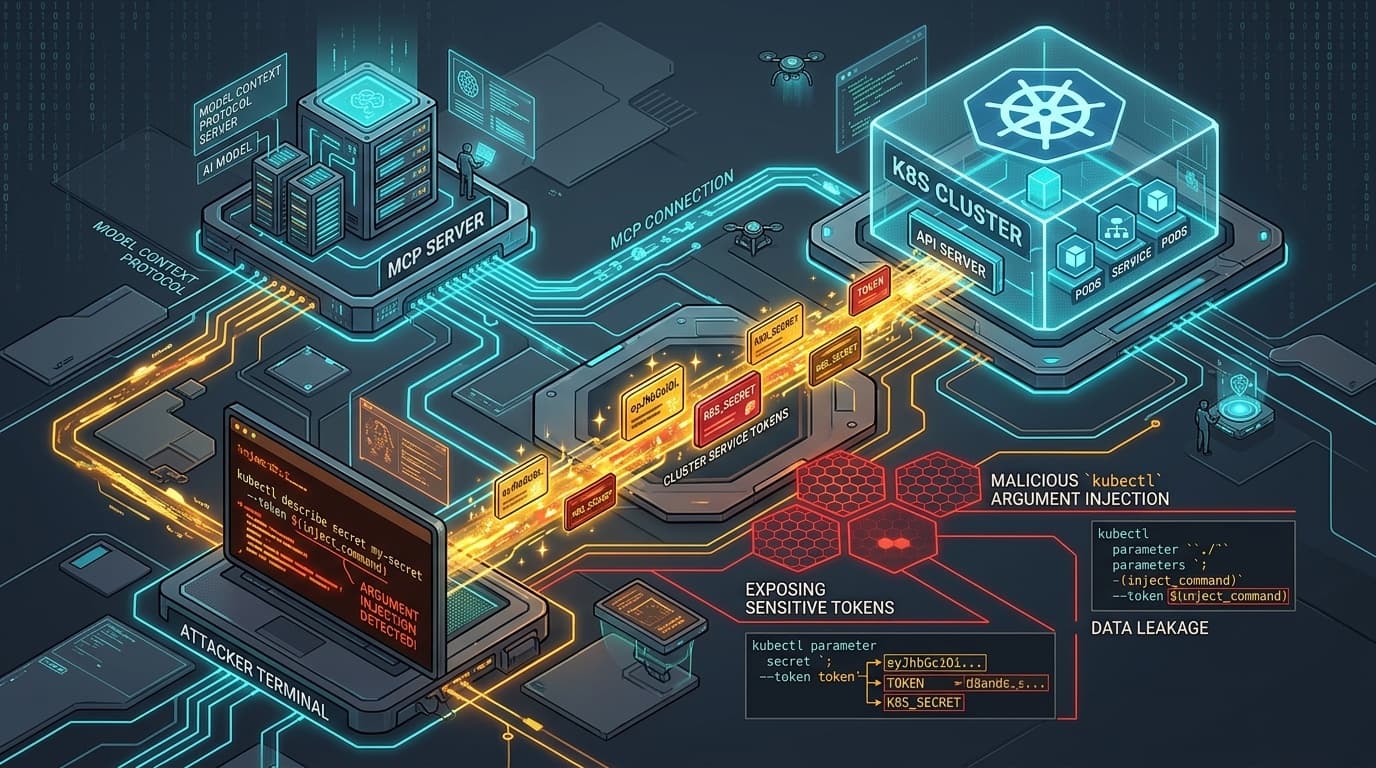
ThreatsCloud & SaaSCriticalKubernetes MCP Server Structured Tool Argument Injection Exposes Cluster Service Credentials (CVE-2026-61459)
CST Editorial Desk
ThreatsCloud & SaaSCriticalNginx UI Model Context Protocol Endpoint Missing Authentication Enables Unauthenticated RCE CVE-2026-33032
Daniel Okafor
ThreatsCloud & SaaSCriticalCode Runner MCP Server Flaw Enables Unauthenticated Remote Code Execution on Hosts
Daniel Okafor
ThreatsCloud & SaaSHighAtlassian Model Context Protocol Server Flaws Enable Unauthenticated Arbitrary File Exfiltration CVE-2026-77248
Daniel Okafor
ThreatsCloud & SaaSHighAWS Transform MCP Server Flaw Enables Arbitrary File Overwrites in Agent Workflows
Daniel Okafor
ThreatsCloud & SaaSHighMCP-Fetch Tool Flaw Exposes AI Agent Infrastructure to IPv6 SSRF Attacks
Daniel Okafor
ThreatsCloud & SaaSHighAWS HealthLake MCP Server SSRF Flaw Exposes IAM Credentials and Healthcare Data
Priya Raman
InsightsCloud & SaaSModel Context Protocol OAuth Passthrough Flaw Exposes Autonomous AI Tool Pipelines to Silent Impersonation
Priya Raman
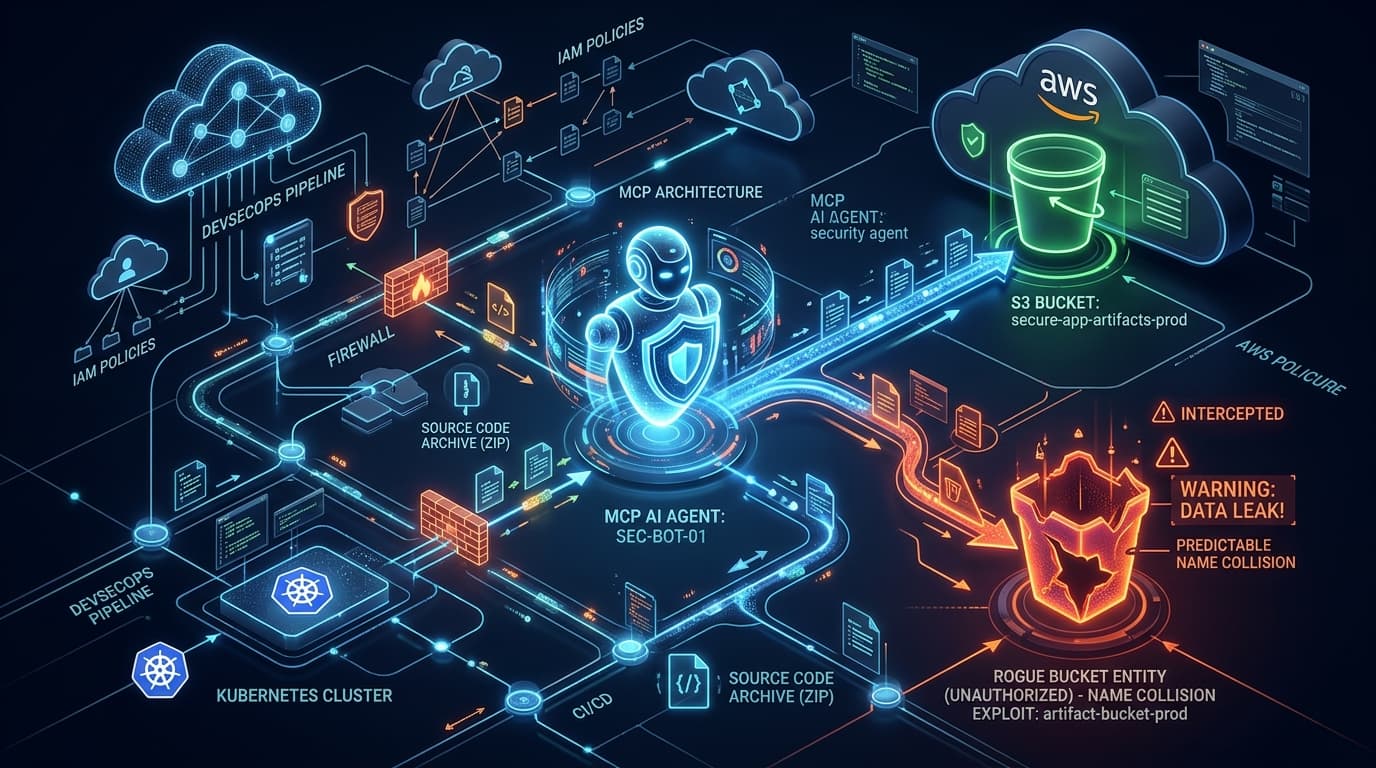
ThreatsCloud & SaaSHighAWS Security Agent, MCP Server Flaws Let S3 Squatters Intercept Source Code
Aisha Noor
ThreatsCloud & SaaSCriticalLiteLLM MCP Server Creation Flaw CVE-2026-30623 Enables Remote Code Execution via Malicious Tool Configurations
Mei-Lin Chen
InsightsCloud & SaaSMalicious MCP Servers Exploit OAuth Metadata Flaw in Rust SDK to Hijack Enterprise Agent Tokens
Priya Raman
- ThreatsCloud & SaaSHigh
LiteLLM and Kestra in KEV: exploited AI tooling is now a vulnerability management problem
Daniel Okafor