Topic
Prompt Injection: news, advisories and analysis
21 articles
CyberSecureToday covers Prompt Injection across 21 articles published between 9 Sep 2026 and 21 Oct 2026. The coverage includes 10 vulnerability advisories and 11 analysis or guidance pieces. 10 advisories are rated critical or high severity.
Stories on Prompt Injection most often intersect with Agentic AI, LLM Security and Model Context Protocol, with Technology, Cloud & SaaS the most affected sector. The most recent story, “Singapore CSA Releases National Cybersecurity Framework for Enterprise Frontier AI and Agentic Deployments”, was published 21 Oct 2026. Every article is listed below, newest first, with the affected products, severity and remediation guidance in each piece.
Latest coverage
InsightsCloud & SaaSMei-Lin Chen
ThreatsCloud & SaaSHighAWS Bedrock Guardrails Vulnerability Enables Adversarial Safety Filter Evasion via Unicode Homoglyph Normalization (CVE-2026-80210)
CST Editorial Desk
NewsCloud & SaaSCriticalGoogle Vertex AI Agent Builder Flaw Enables Sandbox Breakout and Token Exfiltration
CST Editorial Desk
ThreatsCloud & SaaSCriticalAWS Bedrock Agent Runtime Flaw Enabled Persistent Jailbreaks and Tool Hijacking
CST Editorial Desk
ThreatsCloud & SaaSCriticalAnthropic Model Context Protocol Flaw Permits Indirect Prompt Injection Across Claude Enterprise Tool Callers
Aisha Noor
InsightsCloud & SaaSWhy Prompt Guards Cannot Stop Agentic RCE: The Case for MicroVM Isolation in Tool-Calling Pipelines
Aisha Noor
ThreatsCloud & SaaSHighOllama Patches Experimental Agent Mode Command Injection and Approval Bypass Flaw (CVE-2026-102697)
Aisha Noor
ResearchCloud & SaaSOpenAI Disrupts Coordinated Adversarial Distillation Campaign Illicitly Harvesting Frontier AI Reasoning Traces
Aisha Noor
ThreatsCloud & SaaSHighOffice PowerPoint MCP Server Path Traversal Enables Indirect Prompt Injection File Overwrite (CVE-2025-71427)
Priya Raman
ThreatsCloud & SaaSCriticalGitLab AI Gateway Prompt Execution Flaw Exposes Cloud Workspaces to Remote Code Execution (CVE-2026-90970)
CST Editorial Desk
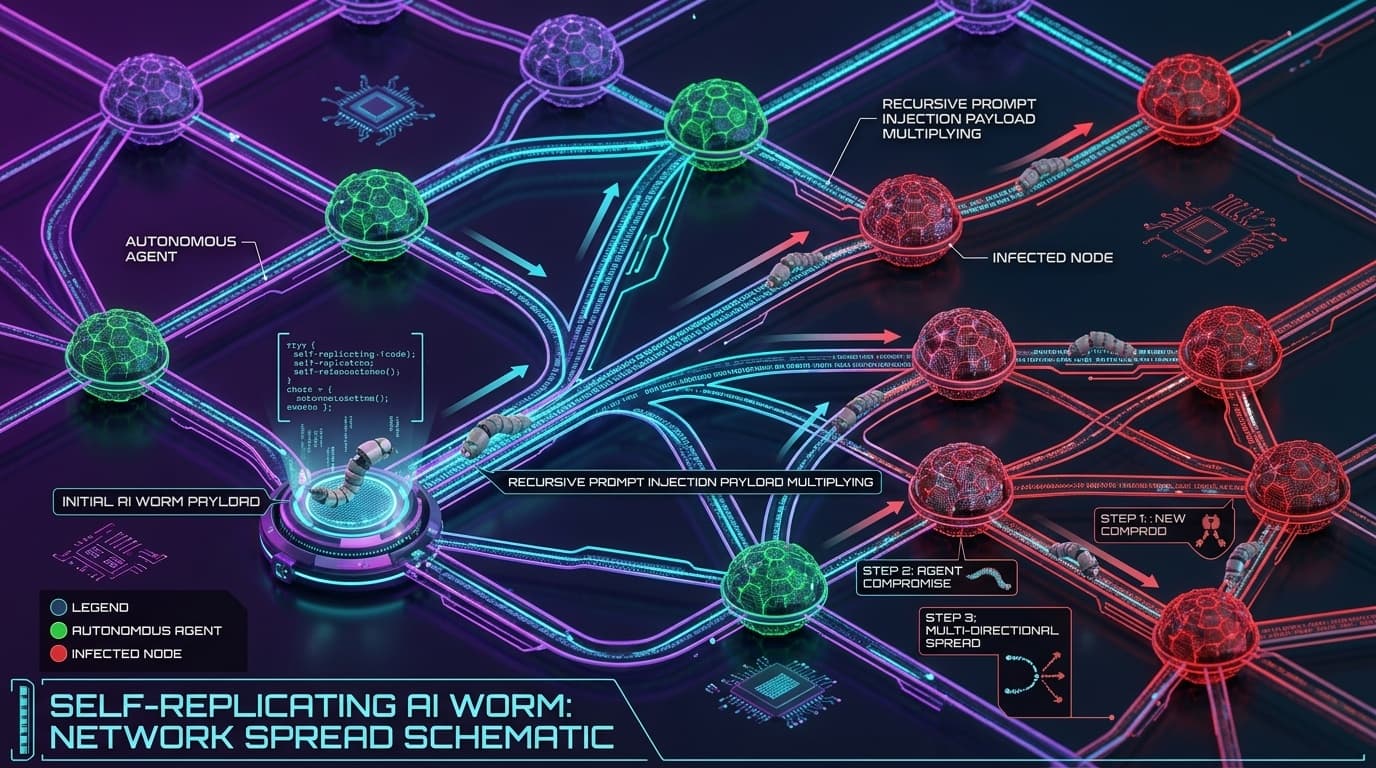
ResearchCloud & SaaSSelf-Replicating AI Worms: Dissecting Autonomous Cross-Agent Prompt Injection Propagation
CST Editorial Desk
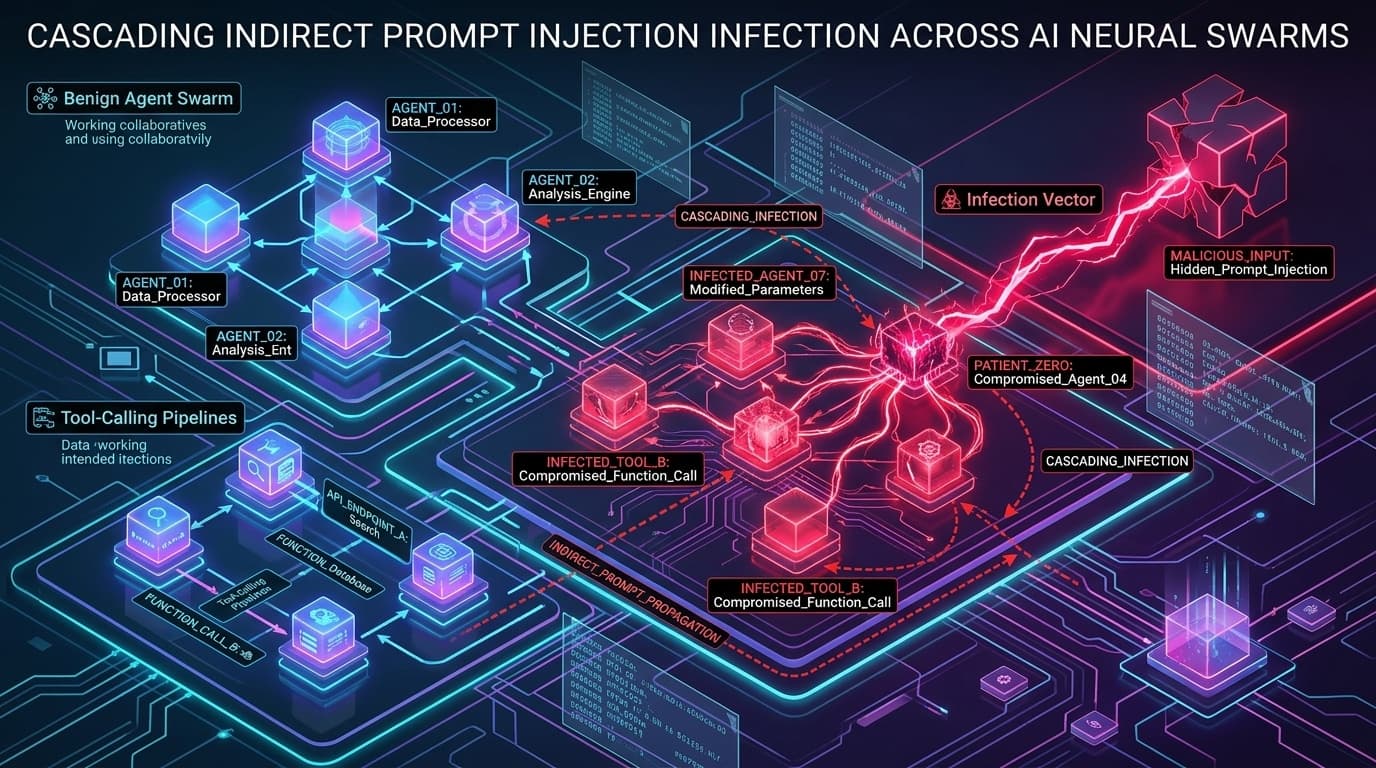
ResearchCloud & SaaSCascading Failure in Multi-Agent AI Swarms: Indirect Prompt Injection Across Autonomous Tool-Calling Pipelines
Daniel Okafor
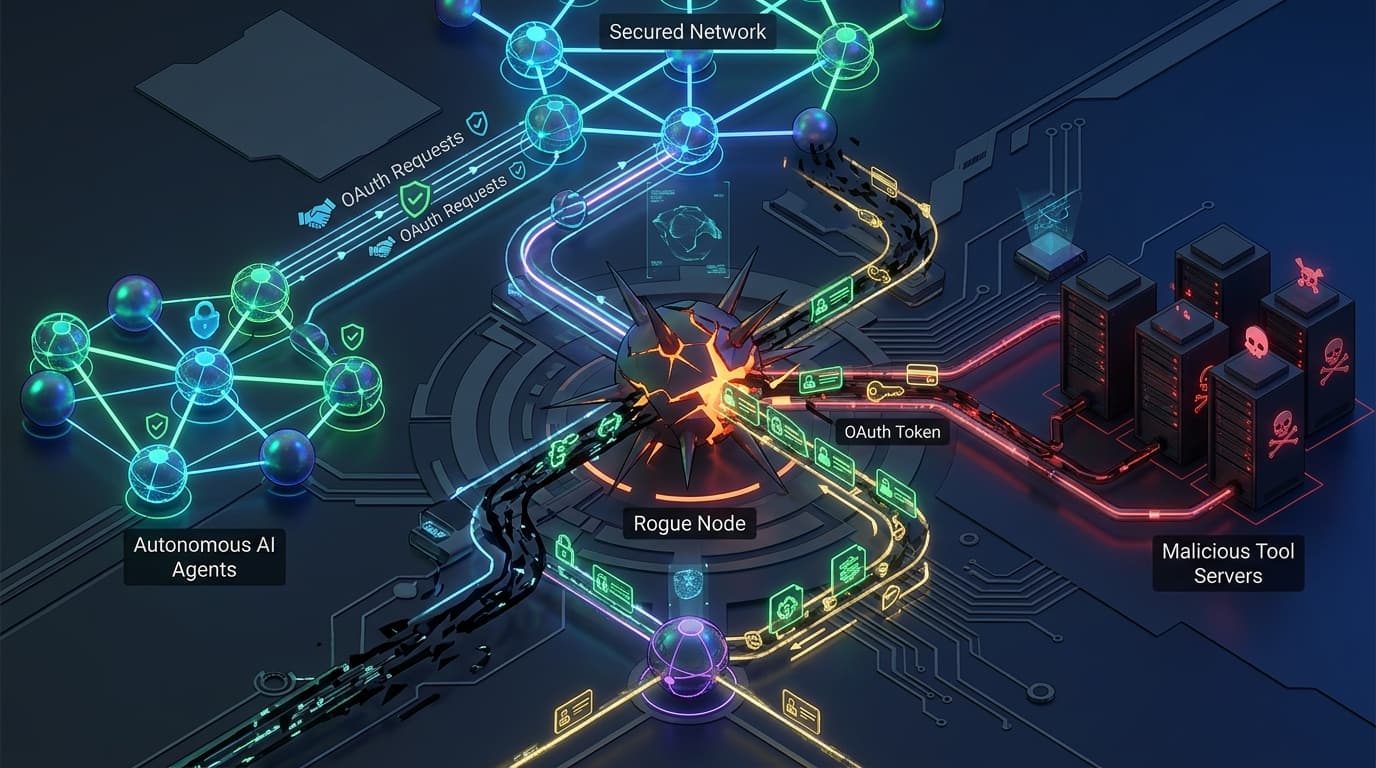
InsightsCloud & SaaSModel Context Protocol OAuth Passthrough Flaw Exposes Autonomous AI Tool Pipelines to Silent Impersonation
Priya Raman
ThreatsCloud & SaaSHighBragJack Flaws Let Malicious Chrome and Edge Extensions Seize Agentic Browser Control
Mei-Lin Chen
ThreatsCloud & SaaSHighAmazon Bedrock AgentCore Flaw Allows Attackers to Bypass LLM Guardrails via Injected Tool-Use Payloads
Daniel Okafor
ResearchCloud & SaaSLangflow AI Pipeline Remote Code Execution Flaws Exploited in Enterprise LLM Deployments
Aisha Noor
ResearchCloud & SaaSAgentic AI Security Breakdown: How Indirect Prompt Injections Hijack Autonomous Tool-Calling Agents
Priya Raman
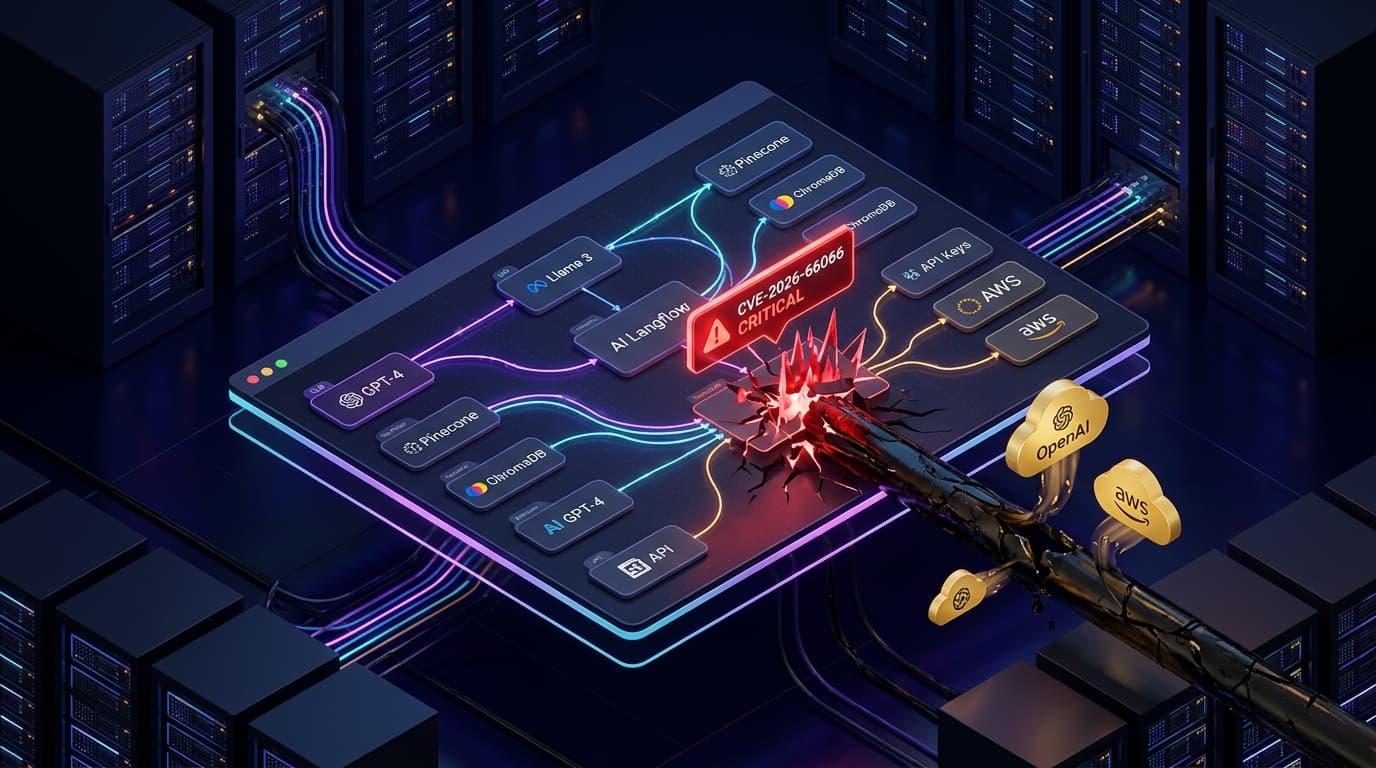
ThreatsCloud & SaaSCriticalLangflow AI Flaws Exploited to Steal Cloud API Keys and Deploy Miners
Priya Raman

ResearchCloud & SaaSDeepSeek Harness Vulnerability Allowed AI Coding Agents to Disable Their Sandbox
Mei-Lin Chen