Topic
AWS: news, advisories and analysis
35 articles
CyberSecureToday covers AWS across 35 articles published between 16 Sep 2026 and 1 Nov 2026. The coverage includes 33 vulnerability advisories and 2 analysis or guidance pieces. 31 advisories are rated critical or high severity.
Stories on AWS most often intersect with Cloud Security, IAM and Amazon Web Services, with Technology, Cloud & SaaS the most affected sector. The most recent story, “AWS Enterprise Services Vulnerability Disclosed”, was published 1 Nov 2026. Every article is listed below, newest first, with the affected products, severity and remediation guidance in each piece.
Latest coverage
 ThreatsCloud & SaaSCritical
AWS Enterprise Services Server-Side Request Forgery Flaw Disclosed
Aisha Noor ThreatsCloud & SaaSHigh
AWS Amplify CLI Prototype Pollution Flaw in Velocity Template Engine Enabled Local Code Execution
Aisha Noor NewsCloud & SaaSCritical
AWS IAM Identity Center SAML Canonicalization Flaw Enables Cross-Account Administrative Role Assumption (CVE-2026-78520)
CST Editorial Desk ThreatsCloud & SaaSCritical
AWS S3 Express One Zone Flaw Allowed Session Token Reuse Across Enclaves
CST Editorial Desk ThreatsCloud & SaaSCritical
AWS Identity and Access Management SCIM Endpoint Authentication Bypass Exposes Cloud Federation Roles
CST Editorial Desk ThreatsCloud & SaaSHigh
AWS EKS Pod Identity Agent Flaw Lets Compromised Pods Replay IAM Credentials
CST Editorial Desk ThreatsCloud & SaaSCritical
AWS IAM Identity Center Flaw Enables SCIM Bearer Token Bypass Across Enterprise Cloud Tenants
CST Editorial Desk
 ThreatsCloud & SaaSCritical
AWS Loom AI Agent Platform Flaw Gave Unauthenticated Attackers Super-Admin Control
Aisha Noor ThreatsCloud & SaaSHigh
AWS SDK for C++ Base64 Decoder Memory Flaws Trigger Process Crashes CVE-2026-19642
Aisha Noor ThreatsCloud & SaaSHigh
AWS Athena ClickHouse Connector Flaw Enables Cross-Account Secrets Manager Extraction
Daniel Okafor ThreatsCloud & SaaSHigh
AWS Transform MCP Server Flaw Enables Arbitrary File Overwrites in Agent Workflows
Daniel Okafor ThreatsCloud & SaaSHigh
AWS pgcollection Type Confusion Flaw Enables Remote Code Execution in PostgreSQL
CST Editorial Desk ThreatsCloud & SaaSHigh
AWS Amazon Connect Salesforce Integration Flaw Enables IAM Privilege Escalation via Lambda
CST Editorial Desk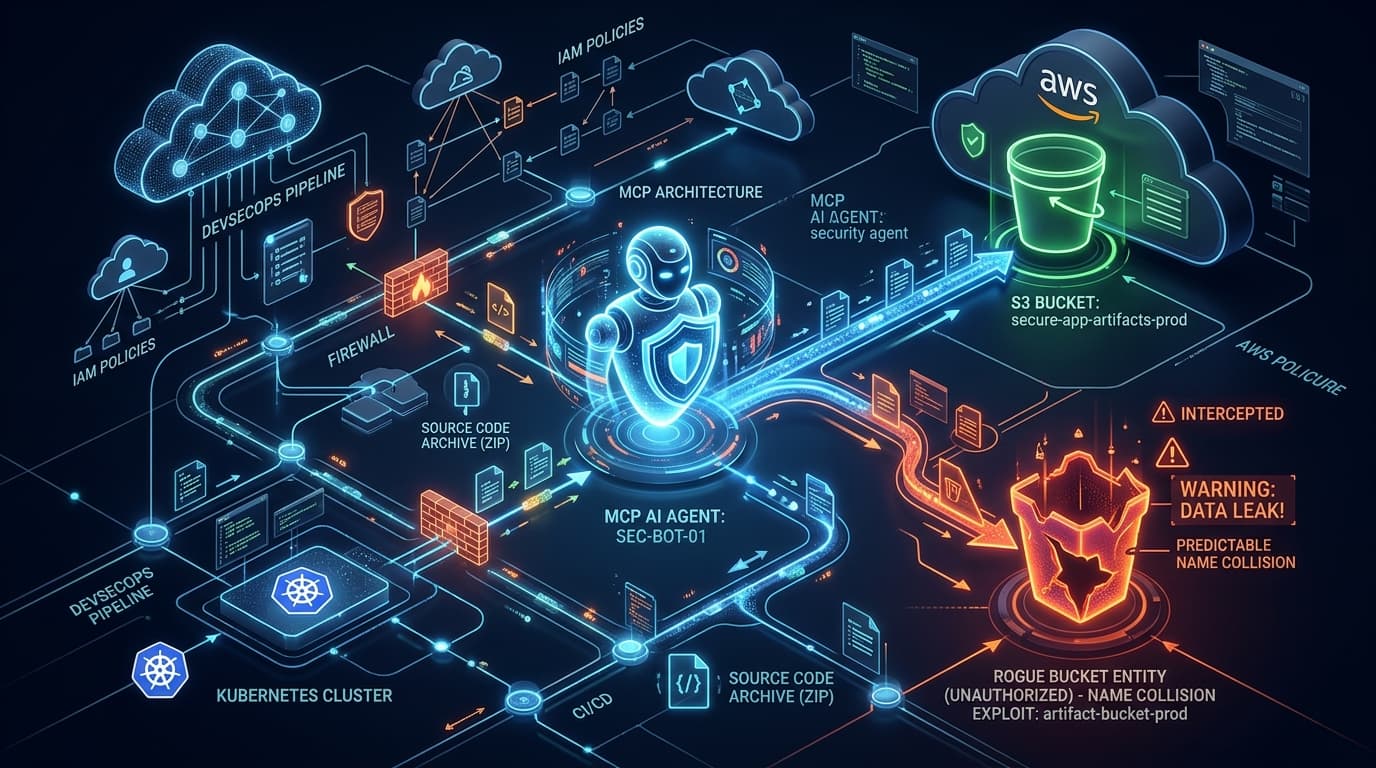 ThreatsCloud & SaaSHigh
AWS HealthLake MCP Server SSRF Flaw Exposes IAM Credentials and Healthcare Data
Priya Raman ThreatsCloud & SaaSHigh
Amazon ECS Container Agent Flaw Enables Task Boundary Breakout and IAM Role Credential Hijacking
Aisha Noor ThreatsCloud & SaaSHigh
Amazon Ion-C Library Recursion Flaw Triggers Cloud Service Stack Exhaustion Crashes CVE-2026-84851
CST Editorial Desk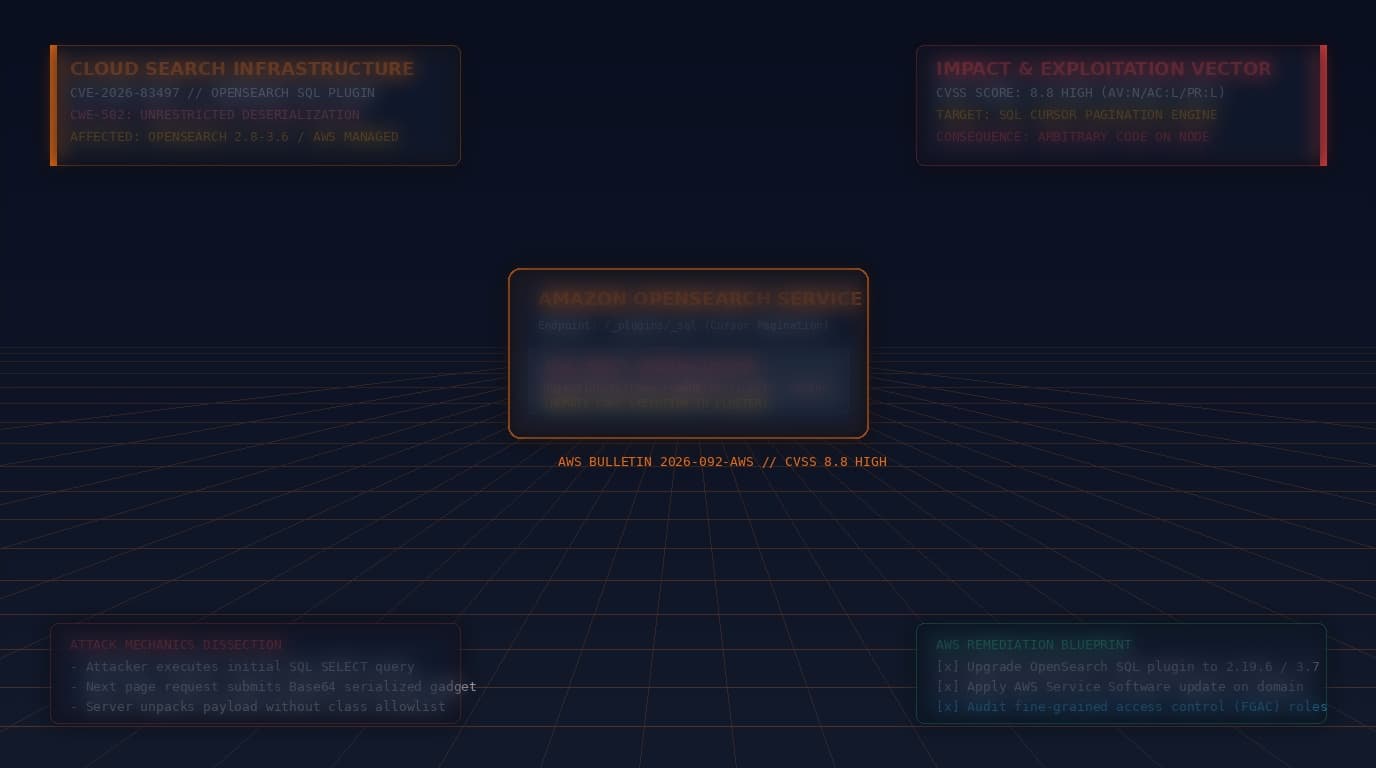 ThreatsCloud & SaaSHigh
Amazon OpenSearch SQL Plugin Cursor Deserialization Flaw Enables Remote Code Execution CVE-2026-83497
CST Editorial Desk ThreatsCloud & SaaSCritical
Google Cloud Patches Critical GKE Multi-Cloud Flaw Enabling Cross-Project Cluster Hijack and Service Account Impersonation
CST Editorial Desk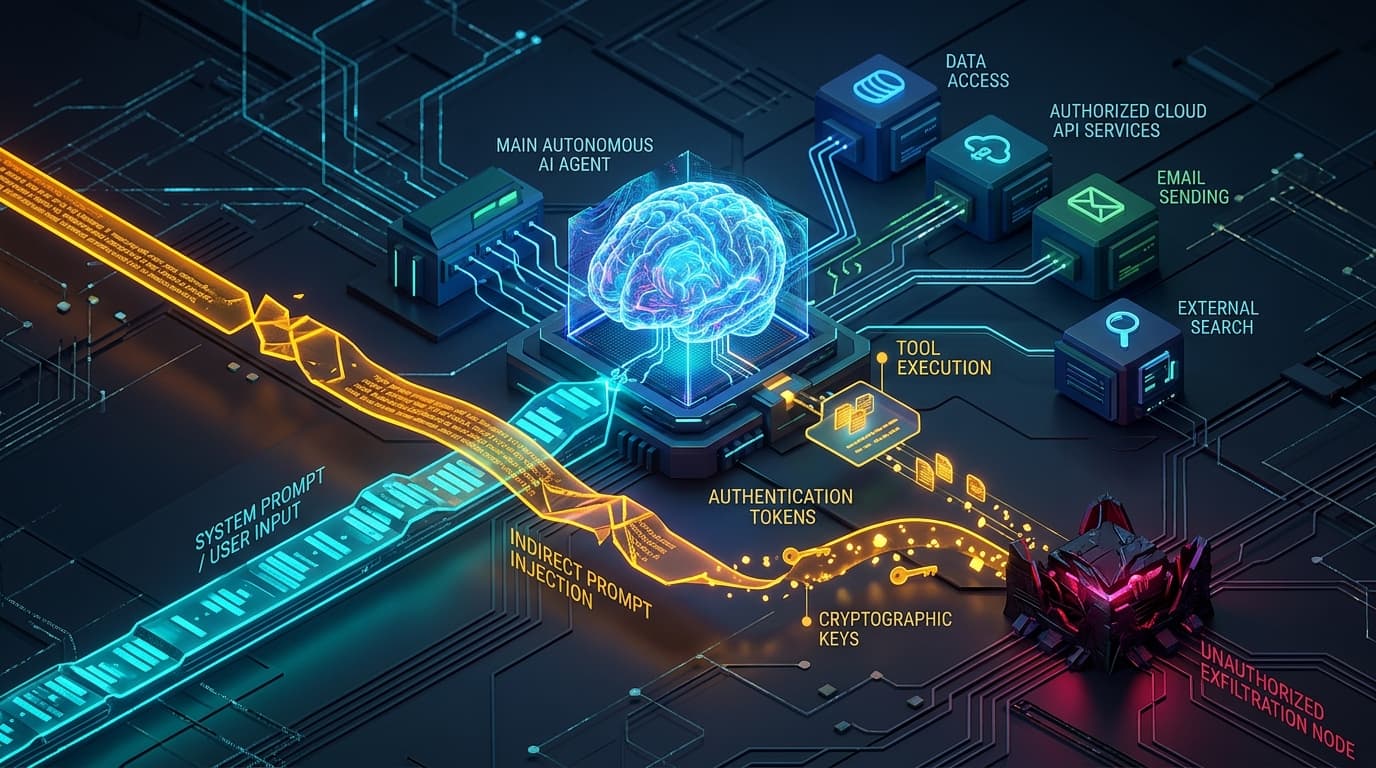 ThreatsCloud & SaaSHigh
Strands Agents Tools HTTP Request Authorization Flaw Enables Indirect Prompt Injection Credential Theft CVE-2026-18394
CST Editorial Desk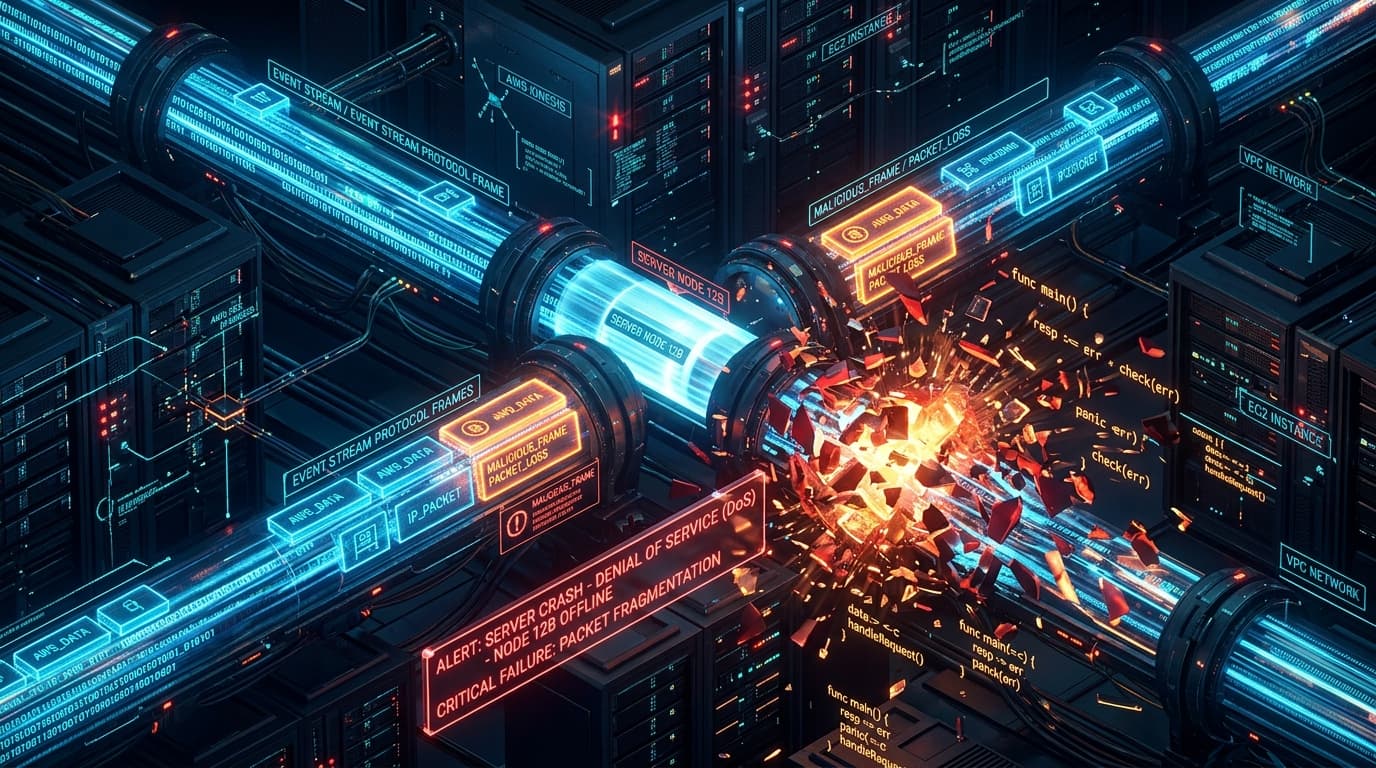 ThreatsCloud & SaaSHigh
AWS SDK for Go v2 Event Stream Flaw Triggers Remote Denial-of-Service Panic
CST Editorial Desk