Topic
IAM: news, advisories and analysis
24 articles
CyberSecureToday covers IAM across 24 articles published between 16 Sep 2026 and 13 Oct 2026. The coverage includes 20 vulnerability advisories and 4 analysis or guidance pieces. 20 advisories are rated critical or high severity.
Stories on IAM most often intersect with Cloud Security, AWS and Privilege Escalation, with Technology, Cloud & SaaS the most affected sector. The most recent story, “AWS IAM Identity Center SAML Canonicalization Flaw Enables Cross-Account Administrative Role Assumption (CVE-2026-78520)”, was published 13 Oct 2026. Every article is listed below, newest first, with the affected products, severity and remediation guidance in each piece.
Latest coverage
NewsCloud & SaaSCriticalCST Editorial Desk
ThreatsCloud & SaaSCriticalGoogle Cloud Run Metadata Service SSRF Filter Bypass Enables IAM Service Account Token Exfiltration
CST Editorial Desk
ThreatsCloud & SaaSCriticalAWS Identity and Access Management SCIM Endpoint Authentication Bypass Exposes Cloud Federation Roles
CST Editorial Desk
ThreatsCloud & SaaSHighMicrosoft Azure Container Apps Dapr Sidecar Token Impersonation Flaw Enables Internal Microservice Hijacking (CVE-2026-58204)
CST Editorial Desk
ThreatsCloud & SaaSHighAWS EKS Pod Identity Agent Flaw Lets Compromised Pods Replay IAM Credentials
CST Editorial Desk
ThreatsCloud & SaaSHighGoogle Cloud Run Internal Metadata Proxy Flaw Permits Cross-Container Service Account Token Extraction
CST Editorial Desk
ThreatsCloud & SaaSCriticalAWS S3 Multi-Region Access Point Flaw Enables IAM Signature Version 4 Authorization Bypass CVE-2026-79787
Daniel Okafor
ThreatsCloud & SaaSCriticalAWS Loom AI Agent Platform Flaw Gave Unauthenticated Attackers Super-Admin Control
Aisha Noor
ThreatsCloud & SaaSCriticalInternet2 Grouper Access Management Rule Engine Flaw Allows Unauthorized Privilege Escalation (CVE-2026-103470)
Priya Raman
InsightsCloud & SaaSThe Lethal Trifecta in Enterprise AI Agents: Why Input Filters Fail Against Tool Hijacking
CST Editorial Desk
ThreatsCloud & SaaSHighAWS Bedrock Agent Runtime Vulnerability Exposes Temporary IAM Credentials CVE-2026-62181
Aisha Noor
ThreatsCloud & SaaSCriticalMicrosoft Entra ID Assumed-Immutable Data Modification Flaw Enables Tenant Privilege Escalation CVE-2026-50481
Aisha Noor
ThreatsCloud & SaaSHighAWS Athena ClickHouse Connector Flaw Enables Cross-Account Secrets Manager Extraction
Daniel Okafor
ThreatsCloud & SaaSHighGoogle Cloud Integration Connectors Authorization Flaw Enables Service Account Privilege Escalation CVE-2026-4644
Mei-Lin Chen
ThreatsCloud & SaaSHighAWS Amazon Connect Salesforce Integration Flaw Enables IAM Privilege Escalation via Lambda
CST Editorial Desk
ThreatsCloud & SaaSHighGoogle Cloud OS Login Privilege Escalation Flaw Exposes Compute Engine Instances to Root Takeover CVE-2020-8907
Aisha Noor
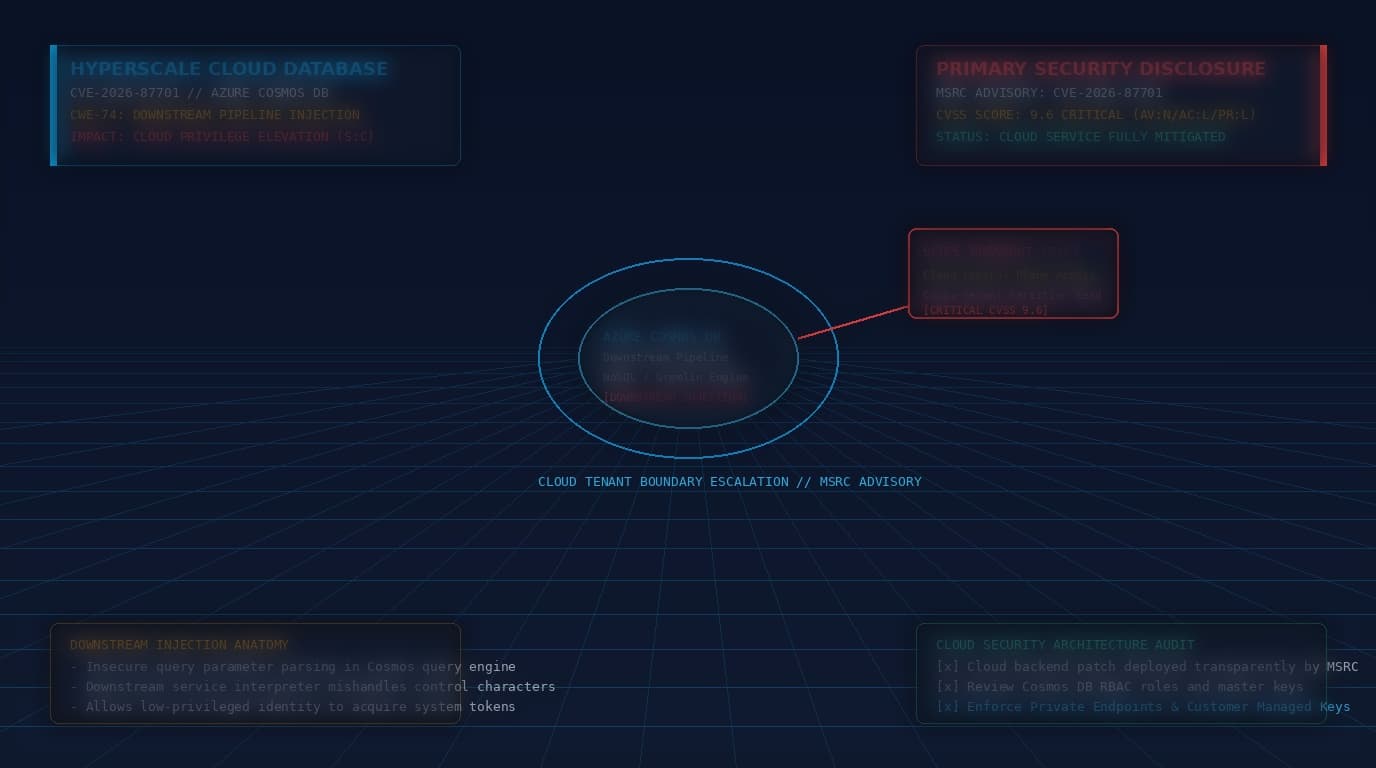
ThreatsCloud & SaaSCriticalAzure Cosmos DB Injection Flaw Enabled Cloud Privilege Escalation
CST Editorial Desk
ThreatsCloud & SaaSCriticalGoogle Cloud Patches Critical GKE Multi-Cloud Flaw Enabling Cross-Project Cluster Hijack and Service Account Impersonation
CST Editorial Desk
ThreatsCloud & SaaSHighAmazon SSM Agent Path Traversal Flaw Enables Root Host Takeover via Malicious S3 Object Keys
Daniel Okafor
ThreatsCloud & SaaSCriticalMicrosoft Entra ID Critical Deserialization Vulnerability Enables Unauthenticated Remote Code Execution
Daniel Okafor
InsightsCloud & SaaSAWS Resolves Privilege Escalation Flaw in IAM Identity Center Temporary Elevated Access
Aisha Noor
InsightsCloud & SaaSCloud Workload Security: BOSH Azure & AWS Microservice Stemcell Privilege Escalation Analysis
Mei-Lin Chen
InsightsCloud & SaaSGoogle Cloud GKE Workload Identity Privilege Escalation: Cloud Threat Forensics & Hardening
Mei-Lin Chen