Topic
Privilege Escalation: news, advisories and analysis
52 articles
CyberSecureToday covers Privilege Escalation across 52 articles published between 10 Sep 2026 and 26 Oct 2026. The coverage includes 47 vulnerability advisories and 5 analysis or guidance pieces. 47 advisories are rated critical or high severity, and 10 involve flaws listed in CISA's Known Exploited Vulnerabilities catalog.
Stories on Privilege Escalation most often intersect with Cloud Security, IAM and Active Exploitation, with Technology, Cloud & SaaS the most affected sector. The most recent story, “The Datawiza Proxy Auth Plugin WordPress plugin b Privilege Escalation Flaw Disclosed”, was published 26 Oct 2026. Every article is listed below, newest first, with the affected products, severity and remediation guidance in each piece.
Latest coverage
ThreatsCloud & SaaSCriticalAisha Noor
ThreatsCloud & SaaSCriticalHallo Initialization of a Resource with an Insecure Defa Privilege Escalation Flaw Disclosed
Aisha Noor
ThreatsCloud & SaaSCriticalA Kubernetes tenant with create permission on Consol Privilege Escalation Flaw Disclosed
Aisha Noor
ThreatsBanking & FintechHighMariaDB DROP PACKAGE Defect Leaves Orphaned Grants in mysql.procs_priv Enabling Privilege Escalation
CST Editorial Desk
ThreatsCloud & SaaSHighRubyGems Flaw in Gem Transfer Flow Allowed Organization Admins to Hijack Owner Rights and Evict Founders
Daniel Okafor
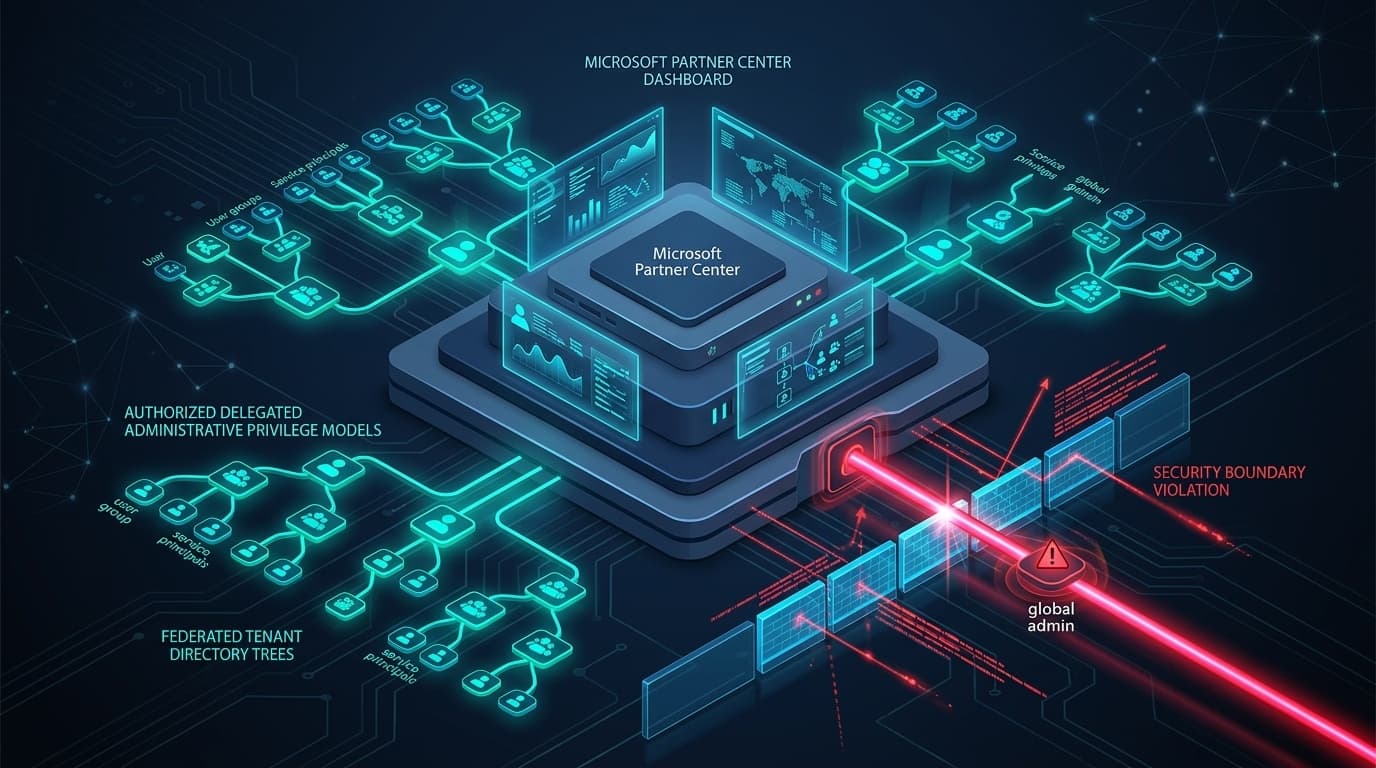
ThreatsCloud & SaaSCriticalMicrosoft Patches Maximum-Severity CVSS 10.0 Privilege Escalation Flaw CVE-2026-96207 in Partner Center Cloud Service
CST Editorial Desk
ThreatsCloud & SaaSHighApache Airflow FAB Provider Flaw Lets OAuth Users Escalate to Admin
CST Editorial Desk
ThreatsCloud & SaaSHighGoogle Cloud Run & Artifact Registry Privilege Escalation Flaw CVE-2026-79696 Patched
Priya Raman
ThreatsCloud & SaaSHighAzure Arc Connected Machine Agent Local Privilege Escalation Flaw CVE-2026-83711 Enables Host Compromise
Aisha Noor
NewsCloud & SaaSCriticalAWS IAM Identity Center SAML Canonicalization Flaw Enables Cross-Account Administrative Role Assumption (CVE-2026-78520)
CST Editorial Desk
ThreatsCloud & SaaSCriticalAWS Lambda MicroVM Isolation Flaw Exposed STS Session Keys Across Invocations
CST Editorial Desk
ThreatsCloud & SaaSCriticalGoogle Cloud Workload Identity Flaw Enabled Cross-Organization Service Account Impersonation
CST Editorial Desk
ThreatsIndustrial & OTHighAVEVA System Platform InTouch OPC Server Local Privilege Escalation Enables Industrial Operator Workstation Compromise (CVE-2026-54890)
CST Editorial Desk
ThreatsCloud & SaaSHighOracle Cloud Infrastructure Compute Instance Agent Flaw Enables Local Daemon Privilege Escalation (CVE-2026-52410)
CST Editorial Desk
ThreatsCloud & SaaSCriticalZammad Helpdesk Exploit Chain Pairs Session Fixation With Root Escalation for Takeover
Daniel Okafor
ThreatsIndustrial & OTHighABB PCM600 Substation Automation Manager Flaws Permit Local SYSTEM Privilege Escalation and Archive Traversal (CVE-2026-15952)
Mei-Lin Chen
ThreatsCloud & SaaSCriticalInternet2 Grouper Access Management Rule Engine Flaw Allows Unauthorized Privilege Escalation (CVE-2026-103470)
Priya Raman
InsightsCloud & SaaSThe Lethal Trifecta in Enterprise AI Agents: Why Input Filters Fail Against Tool Hijacking
CST Editorial Desk
ThreatsCloud & SaaSHighAzure Monitor Agent Untrusted Search Path Flaw Enables Local Privilege Escalation CVE-2026-42830
Aisha Noor
ThreatsCloud & SaaSCriticalMicrosoft Entra ID Assumed-Immutable Data Modification Flaw Enables Tenant Privilege Escalation CVE-2026-50481
Aisha Noor
ThreatsCloud & SaaSHighGoogle Cloud Integration Connectors Authorization Flaw Enables Service Account Privilege Escalation CVE-2026-4644
Mei-Lin Chen
ThreatsCloud & SaaSHighAWS Amazon Connect Salesforce Integration Flaw Enables IAM Privilege Escalation via Lambda
CST Editorial Desk