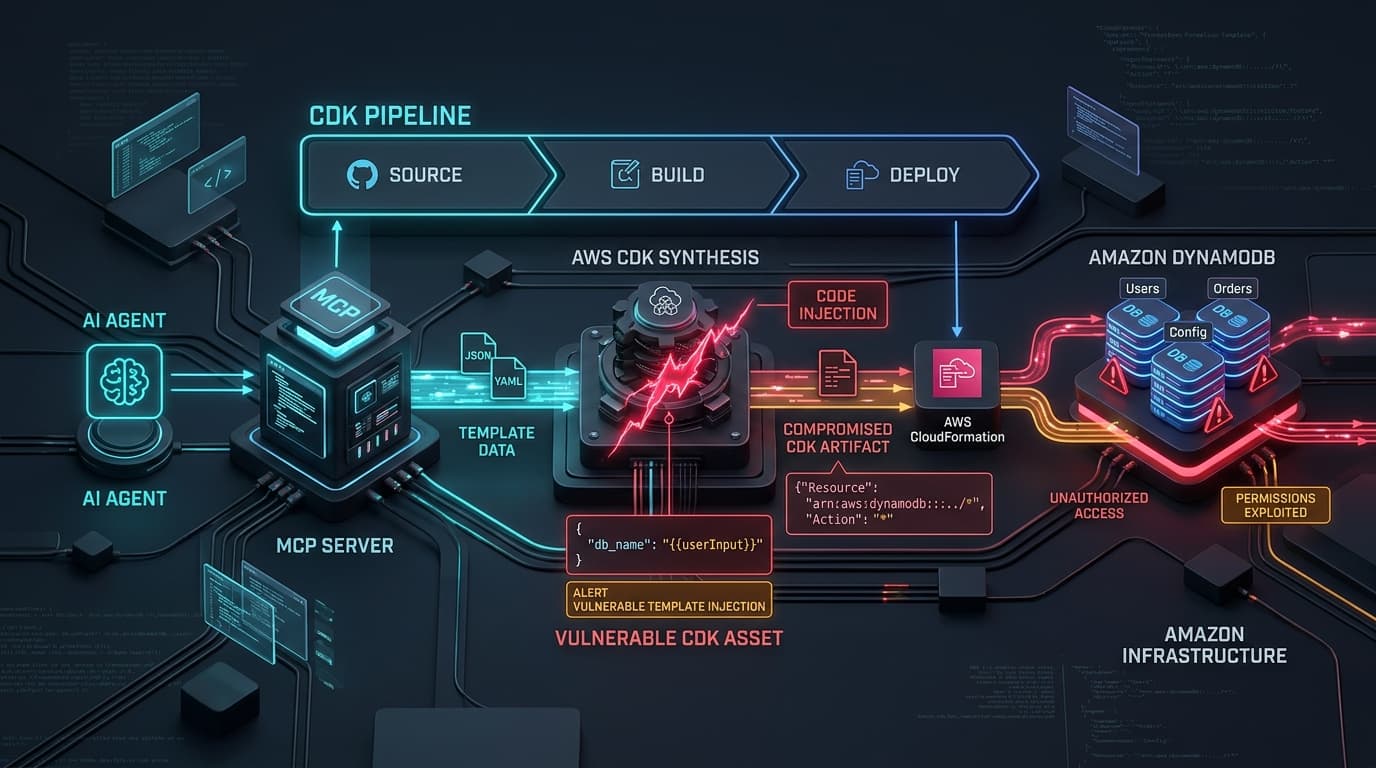
ThreatsCloud & SaaSHighAmazon DynamoDB Model Context Protocol Server Code Injection Flaw Enables Arbitrary Host ExecutionAWS releases security bulletin 2026-097-AWS for CVE-2026-85654 in DynamoDB MCP server, where template injection enables arbitrary host command execution.CST Newsroom·20 Sep 2026, 16:00 IST·14 min read
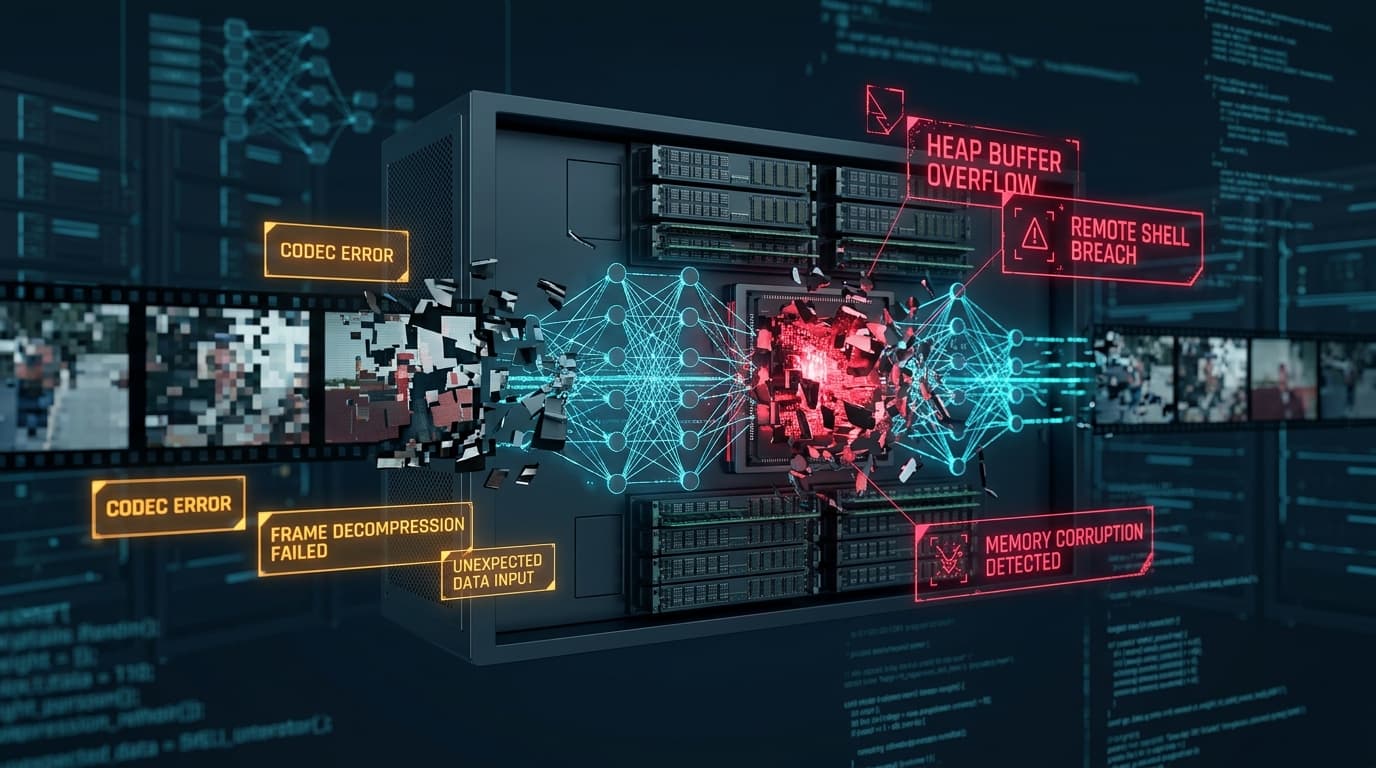
ThreatsCloud & SaaSBreakingCritical vLLM Multimodal Video Parser Buffer Overflow Flaw Enables Remote Root Code ExecutionvLLM maintainers and NIST disclose critical CVSS 9.8 flaw CVE-2026-22778 in multimodal video processing allowing unauthenticated remote root takeover of GPU clusters.Daniel Okafor·20 Sep 2026, 12:00 IST·14 min read