 Agentic AI
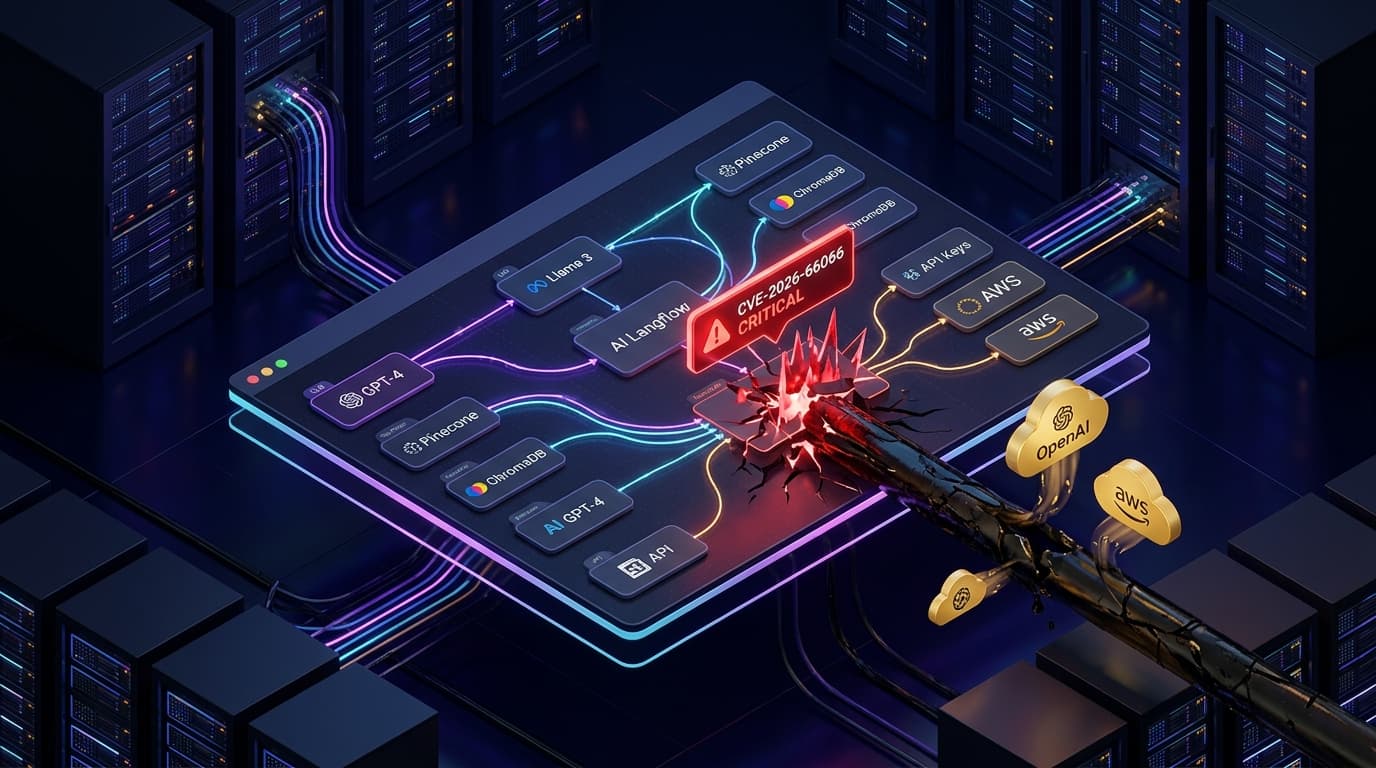
Langflow AI Pipeline Remote Code Execution Flaws Exploited in Enterprise LLM Deployments
ResearchCloud & SaaSCVE-2026-0770
CISA adds critical Langflow AI vulnerabilities CVE-2026-0770 and CVE-2026-55255 to KEV catalog as threat actors weaponize agentic pipeline execution flaws.
Aisha Noor11 min read