 AWS Cloud
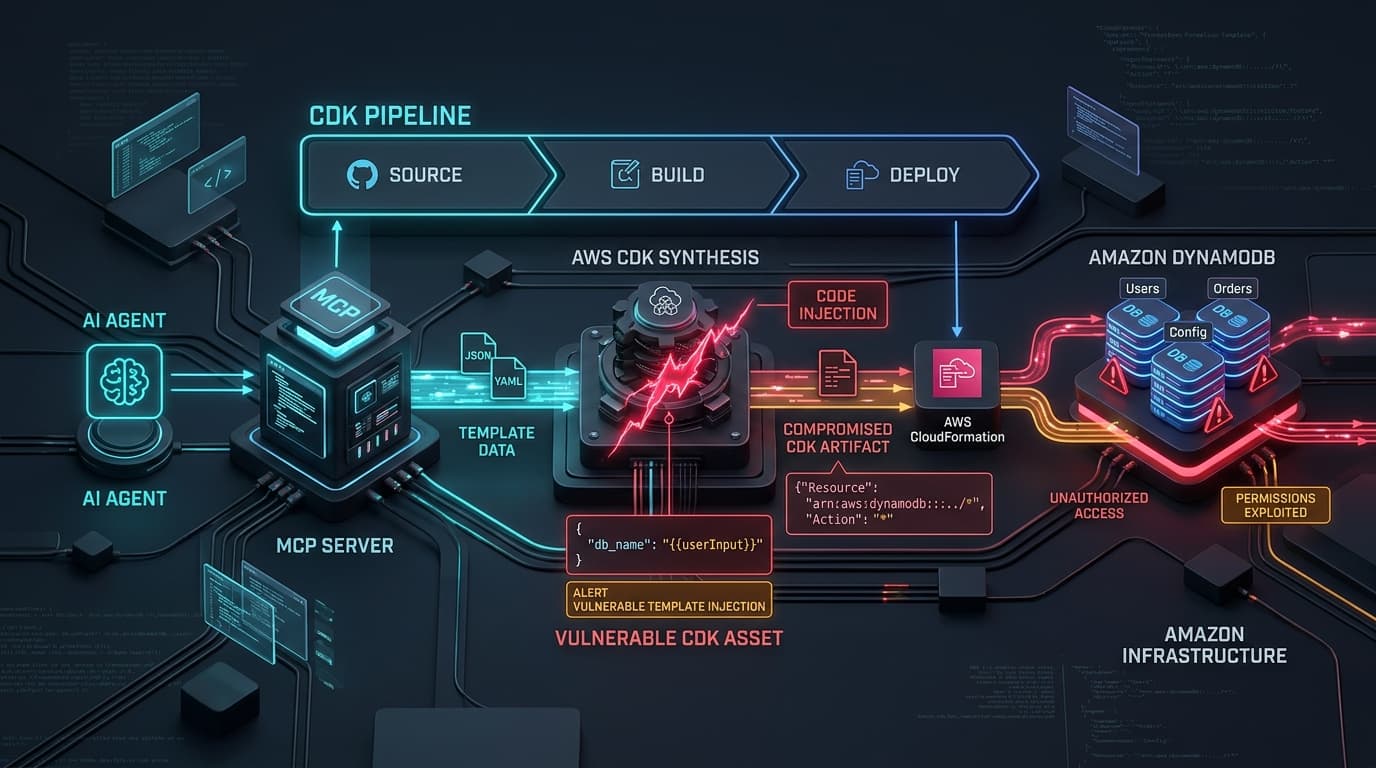
Amazon DynamoDB Model Context Protocol Server Code Injection Flaw Enables Arbitrary Host Execution
ThreatsCloud & SaaSCVE-2026-85654High
AWS releases security bulletin 2026-097-AWS for CVE-2026-85654 in DynamoDB MCP server, where template injection enables arbitrary host command execution.
CST Editorial Desk14 min read