Topic
Deserialization: news, advisories and analysis
20 articles
CyberSecureToday covers Deserialization across 20 articles published between 14 Sep 2026 and 29 Oct 2026. The coverage includes 20 vulnerability advisories. 20 advisories are rated critical or high severity, and 4 involve flaws listed in CISA's Known Exploited Vulnerabilities catalog.
Stories on Deserialization most often intersect with Remote Code Execution, Security Advisory and Patch & Fix, with Technology, Cloud & SaaS the most affected sector. The most recent story, “Ultimate Deserialization of Untrusted Data vulnerability in Deserialization Flaw Disclosed”, was published 29 Oct 2026. Every article is listed below, newest first, with the affected products, severity and remediation guidance in each piece.
Latest coverage
ThreatsCloud & SaaSCriticalAisha Noor
ThreatsCloud & SaaSCriticalTribulant Deserialization of Untrusted Data vulnerability in Deserialization Flaw Disclosed
Aisha Noor
ThreatsCloud & SaaSCriticalDeserialization of Untrusted Data vulnerability in Deserialization Flaw Disclosed
Aisha Noor
ThreatsCloud & SaaSCriticalGoogle Cloud Enterprise Services Deserialization Flaw Disclosed
Aisha Noor
ThreatsCloud & SaaSCriticalApache Deserialization of Untrusted Data vulnerability in Deserialization Flaw Disclosed
Aisha Noor
ThreatsCloud & SaaSCriticalQuantumCloud Deserialization of Untrusted Data vulnerability in Deserialization Flaw Disclosed
Aisha Noor
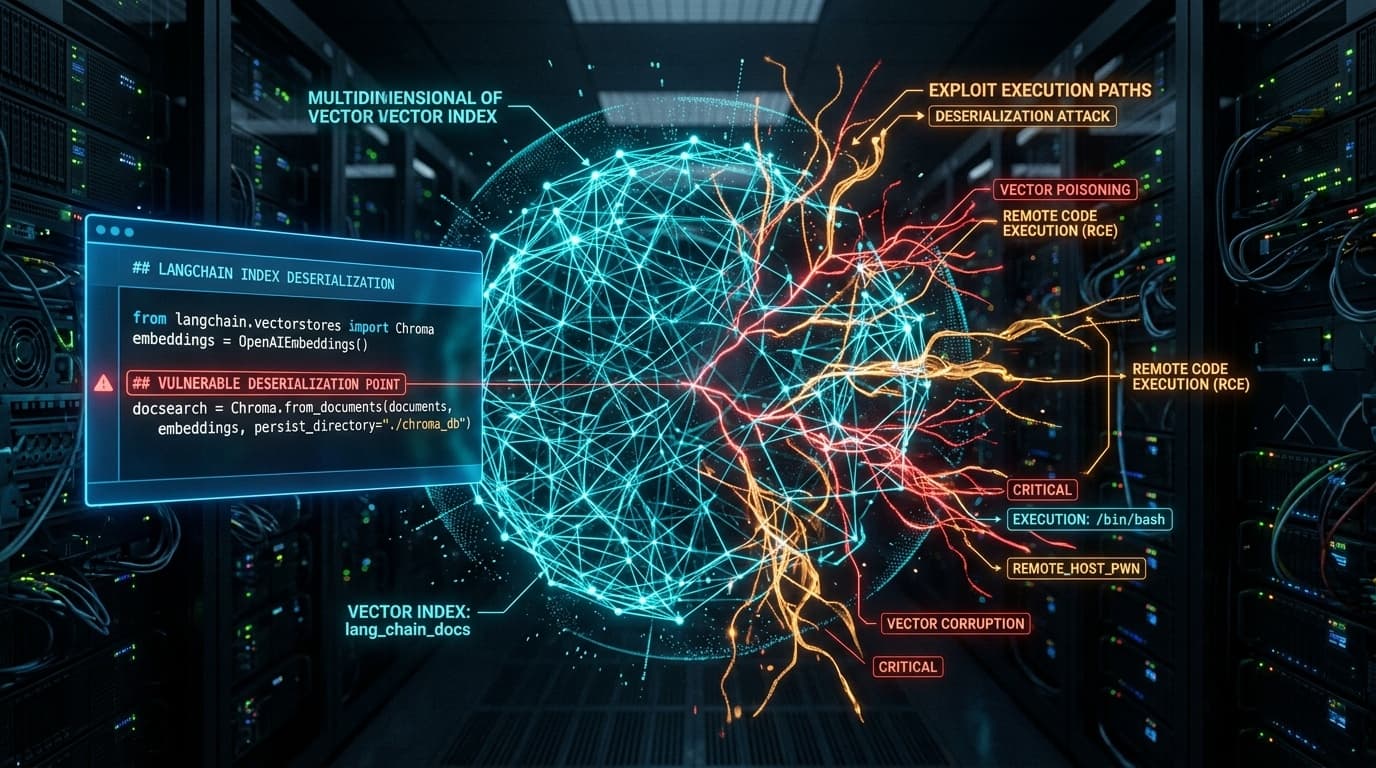
ThreatsCloud & SaaSCriticalLangChain LCEL Vector Index Deserialization Flaw Enables Arbitrary Code Execution via Compromised Embeddings (CVE-2026-74120)
CST Editorial Desk
ThreatsCloud & SaaSHighOllama Local AI Model Registry Deserialization Flaw Enables Host Remote Code Execution
CST Editorial Desk
ThreatsCloud & SaaSHighvLLM Distributed KV-Cache Memory Deserialization Flaw Enables Arbitrary Model Weight Extraction
CST Editorial Desk
ThreatsIndustrial & OTCriticalABB Ability Symphony Plus SCADA S+ Operations Insecure Deserialization Vulnerability Enables Remote Code Execution (CVE-2026-58902)
CST Editorial Desk
ThreatsCloud & SaaSCriticalOpenAI Whisper and Triton Flaw Enables Code Execution via Malformed Audio Headers
Aisha Noor
ThreatsIndustrial & OTCriticalArmatura One Physical Access Control Platform Crippled by Embedded Broker Deserialization and Static Secrets (CVE-2026-94591)
CST Editorial Desk
ThreatsIndustrial & OTCriticalRockwell Automation FactoryTalk View SE Unauthenticated Deserialization RCE Flaw CVE-2026-51290
Mei-Lin Chen
ThreatsCloud & SaaSHighAmazon OpenSearch SQL Plugin Cursor Deserialization Flaw Enables Remote Code Execution CVE-2026-83497
CST Editorial Desk
ThreatsCloud & SaaSCriticalMicrosoft Entra ID Critical Deserialization Vulnerability Enables Unauthenticated Remote Code Execution
Daniel Okafor
ThreatsCloud & SaaSCriticalMicrosoft SharePoint Server Critical Deserialization & Auth Bypass Flaws Under Active Cyberattack
Priya Raman
ThreatsCloud & SaaSCriticalMicrosoft SharePoint Server Critical Deserialization Flaw CVE-2026-50522 Exploited in Active Attacks
Priya Raman
ThreatsCloud & SaaSCriticalJetBrains TeamCity Critical Deserialization Flaw Exploited in Active CI/CD Attacks
Priya Raman
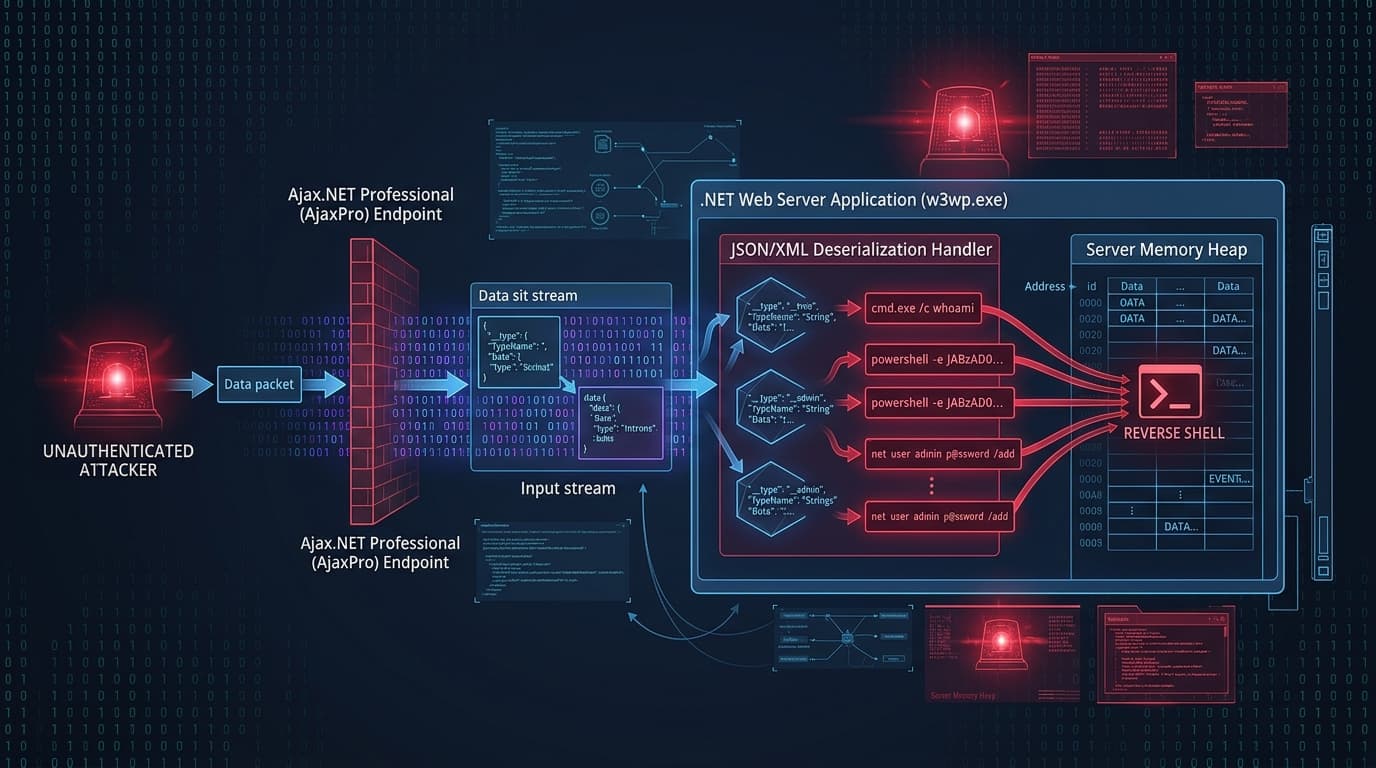
ThreatsCloud & SaaSCriticalAjax.NET Professional Object Deserialization Flaw Exploited for Remote Code Execution
Daniel Okafor
ThreatsCloud & SaaSCriticalIvanti Patches Critical Remote Code Execution Flaw in Neurons for ITSM Infrastructure
Priya Raman