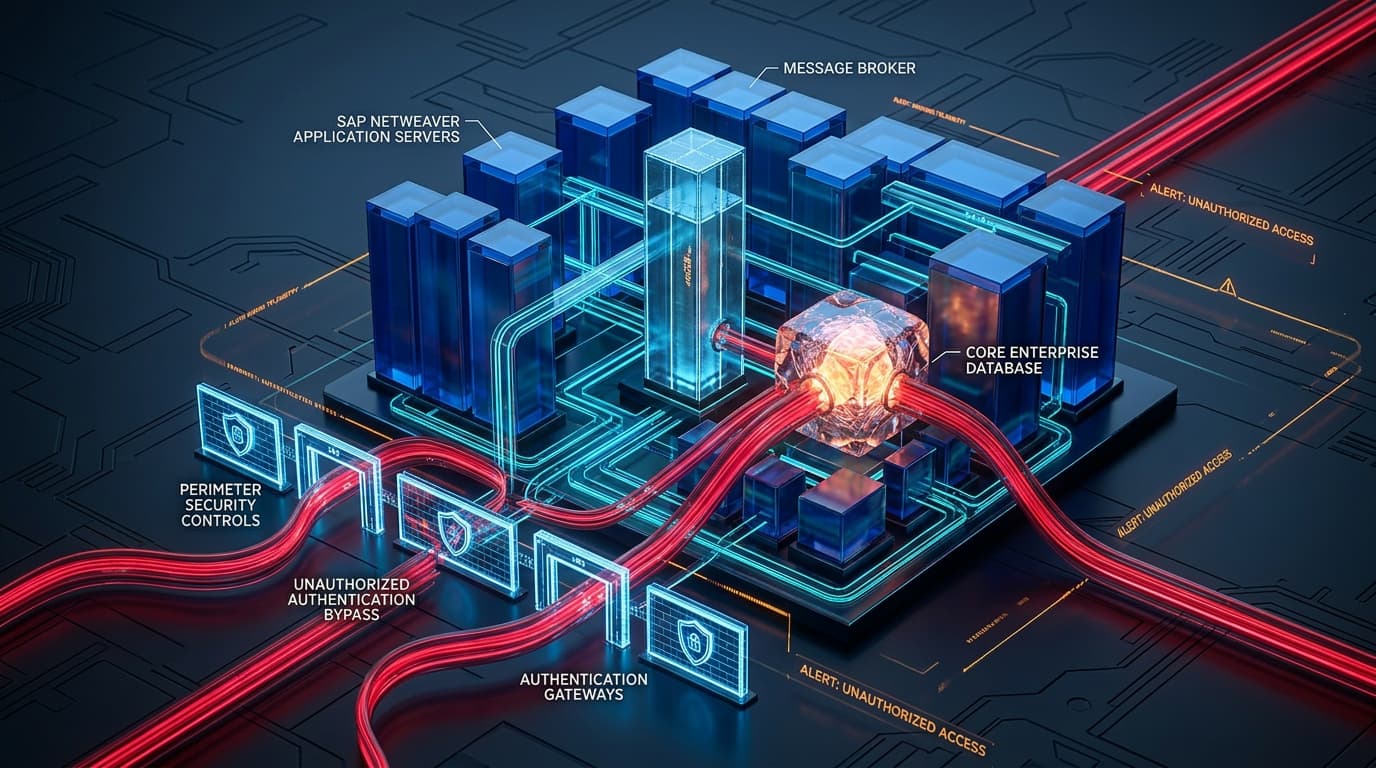
SAP released security updates for CVE-2026-58240, a CVSS 9.6 authentication bypass in NetWeaver AS Java/ABAP Message Server that permits enterprise takeover.
SAP and Onapsis disclosed OVERPASS (CVE-2026-44756), a maximum-severity kernel flaw in Extended Passport processing enabling unauthenticated root RCE on enterprise ERP hosts.