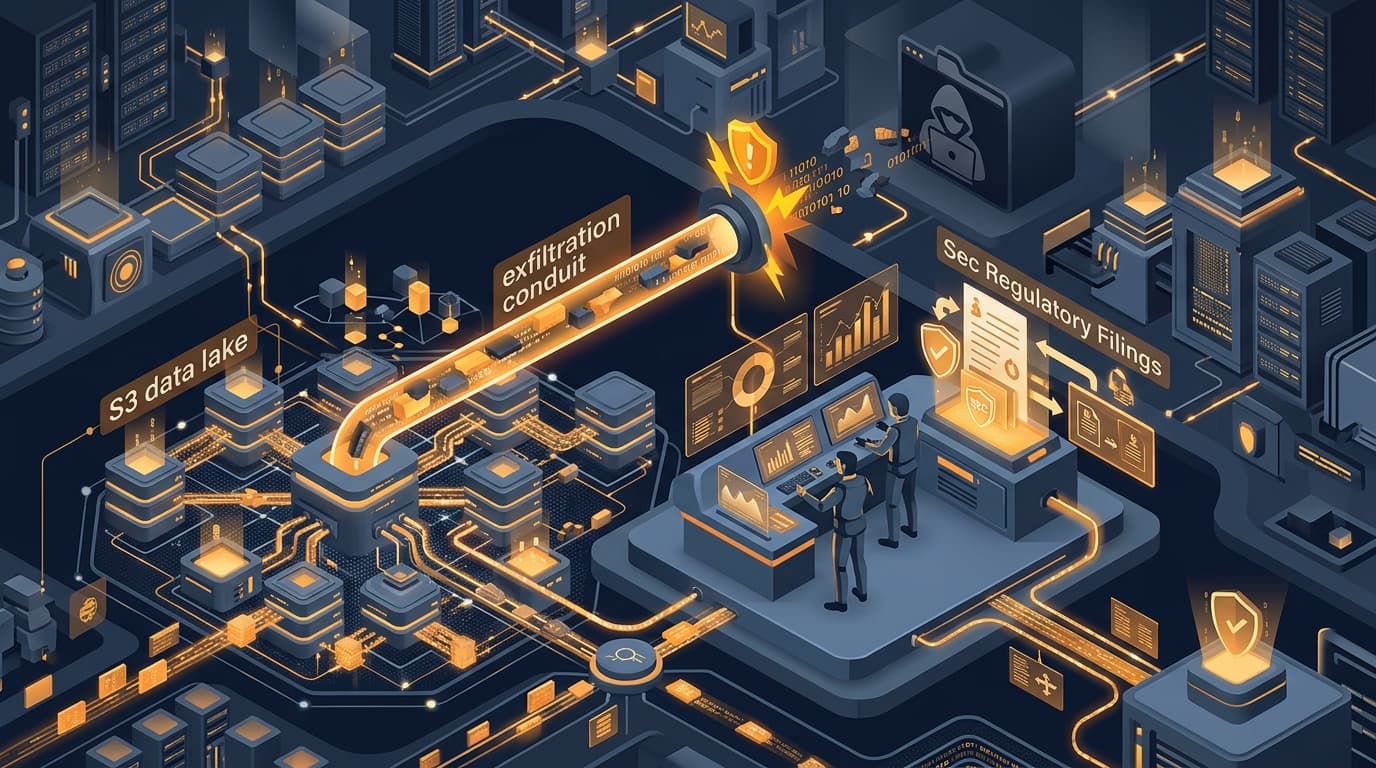
A tier-one aerospace and defense supplier has submitted an official regulatory filing under Item 1.05 of SEC Form 8-K disclosing a material cybersecurity incident. The disclosure outlines an advanced persistent threat (APT) intrusion that compromised enterprise cloud identity services, granting the adversary unauthorized access to unclassified technical design files, satellite tracking architecture, and defense contractor communications.
Forensic Timeline & Initial Vector: OAuth Application Hijacking
According to the regulatory disclosure and incident response telemetry shared with federal law enforcement, the threat actors achieved initial ingress not through perimeter vulnerabilities, but via compromised administrative credentials associated with a dormant enterprise OAuth 2.0 multi-tenant application:
- Credential Acquisition: The threat group obtained leaked secret keys for a legacy project management application registered in the company's Entra ID tenant during an offshore development audit.
- Application Consent Escalation: The OAuth app held persistent high-privilege permissions, including
Files.Read.AllandMail.Read, enabling API-based queries without triggering user-facing MFA prompts. - Silent Exfiltration: Utilizing customized PowerShell tooling, the intruders executed automated batch queries against Microsoft Graph endpoints, exfiltrating over 420 gigabytes of technical schematics and supply-chain manifests over encrypted commercial cloud relays.
SEC Materiality Assessment & Operational Status
In accordance with SEC rules governing cybersecurity disclosures, the company's executive committee determined the incident to be material due to the sensitivity of Defense Industrial Base (DIB) intellectual property:
| Operational Domain | Status Reported in Form 8-K | Regulatory Impact |
|---|---|---|
| Manufacturing Operations | Unaffected / Operational | Air-gapped production plants remained fully segregated from cloud corporate tenants. |
| Intellectual Property | Compromised | Unclassified engineering specifications for satellite communications were exfiltrated. |
| Financial / Material Impact | Under Assessment | Estimated forensic investigation, tenant hardening, and legal disclosure costs exceed $18M. |
Enterprise Takeaways for Defense Industrial Base Contractors
- Conduct Comprehensive OAuth Application Audits: Review all registered enterprise applications in Entra ID and Google Workspace, revoking dormant apps and removing high-risk broad permissions (e.g.,
*.ReadWrite.All). - Enforce Conditional Access for Workload Identities: Implement strict IP and location-based Conditional Access policies on non-human workload identities and service principals.
- Deploy Real-Time Graph API Monitoring: Configure SIEM alerts on abnormal bulk data exports or high-frequency automated downloads executing via application permissions.
Regulatory Mandates & Statutory Enforcement Matrix
| Governance Pillar / Directive | Regulated Scope & Entities | Mandated Compliance Deadline | Statutory Enforcement & Penalties |
|---|---|---|---|
| Core Operational Resilience | Banking, Cloud Providers & Financial Institutions | Immediate Mandatory Enforcement | Supervisory audits, business restrictions & statutory fines |
| Incident Disclosure & Telemetry | Critical IT & Third-Party Cloud Infrastructure | Strict Statutory Reporting Window | Regulatory inquiry and executive liability under statutory acts |
| Data Governance & Risk Management | Enterprise Data Fiduciaries & Cloud Processors | Rolling 180-Day Audit Baseline | Statutory financial penalties and remediation embargoes |
Step-by-Step Technical Audit & Compliance Verification Playbook
Enterprise compliance and security operations teams must verify technical controls and audit readiness:
- Verify Immutable Audit Log Retention in Cloud Storage:
# AWS S3: Verify Object Lock retention compliance mode on SIEM audit bucket aws s3api get-object-lock-configuration --bucket enterprise-siem-compliance-logs # Output must confirm ObjectLockEnabled: Enabled with Compliance mode - Audit Cloud Workload Encryption & IAM Privileges:
# Query Azure Key Vault or AWS KMS for automated annual key rotation status aws kms list-keys --query "Keys[*].KeyId" --output text | xargs -n 1 aws kms get-key-rotation-status --key-id - Automated Regulatory Incident Notification Dispatch Test:
# Automated compliance deadline alert trigger verification
import time, datetime

def verify_compliance_window(incident_epoch: float, max_hours: int = 6):
    elapsed = (time.time() - incident_epoch) / 3600
    if elapsed > max_hours:
        print(f"CRITICAL: Statutory notification window exceeded ({elapsed:.1f}h / {max_hours}h)")
    else:
        print(f"Within compliance window: {max_hours - elapsed:.1f}h remaining")

verify_compliance_window(time.time() - 3600)
Continuous Threat Monitoring & Log Auditing Queries
Monitor SIEM logs for anomalous privilege escalation and unapproved administrative role assumptions:
-- Query SIEM audit trail for high-privilege IAM policy updates
SELECT timestamp, user_identity, event_name, request_parameters
FROM cloud_audit_logs
WHERE event_name IN ('PutRolePolicy', 'AttachUserPolicy', 'CreateSecurityGroupRule')
  AND status = 'Success'
ORDER BY timestamp DESC
LIMIT 50;