 Threat Intel
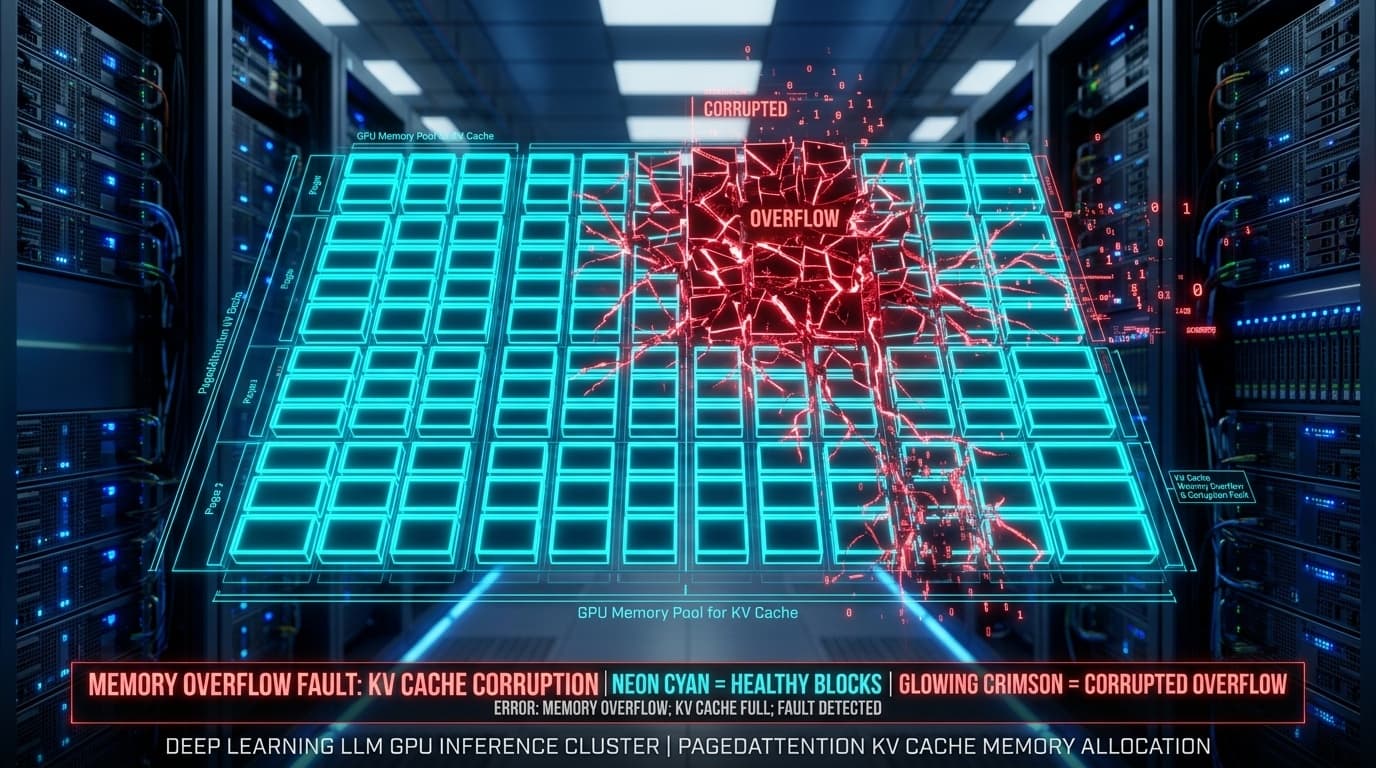
vLLM Continuous Batching Engine Vulnerability Enables Cross-Tenant KV-Cache Extraction and Host Memory Corruption (CVE-2026-72110)
ThreatsCloud & SaaSCVE-2026-72110Critical
vLLM issues critical advisory CVE-2026-72110 for its continuous batching inference engine, patching a PagedAttention memory calculation bug that leaked LLM KV-cache tokens.
CST Editorial Desk8 min read