 OT / SCADA
lwIP MQTT Client Overflow Enables Remote Code Execution on Industrial IoT Devices
ThreatsIndustrial & OTCVE-2026-87121Critical
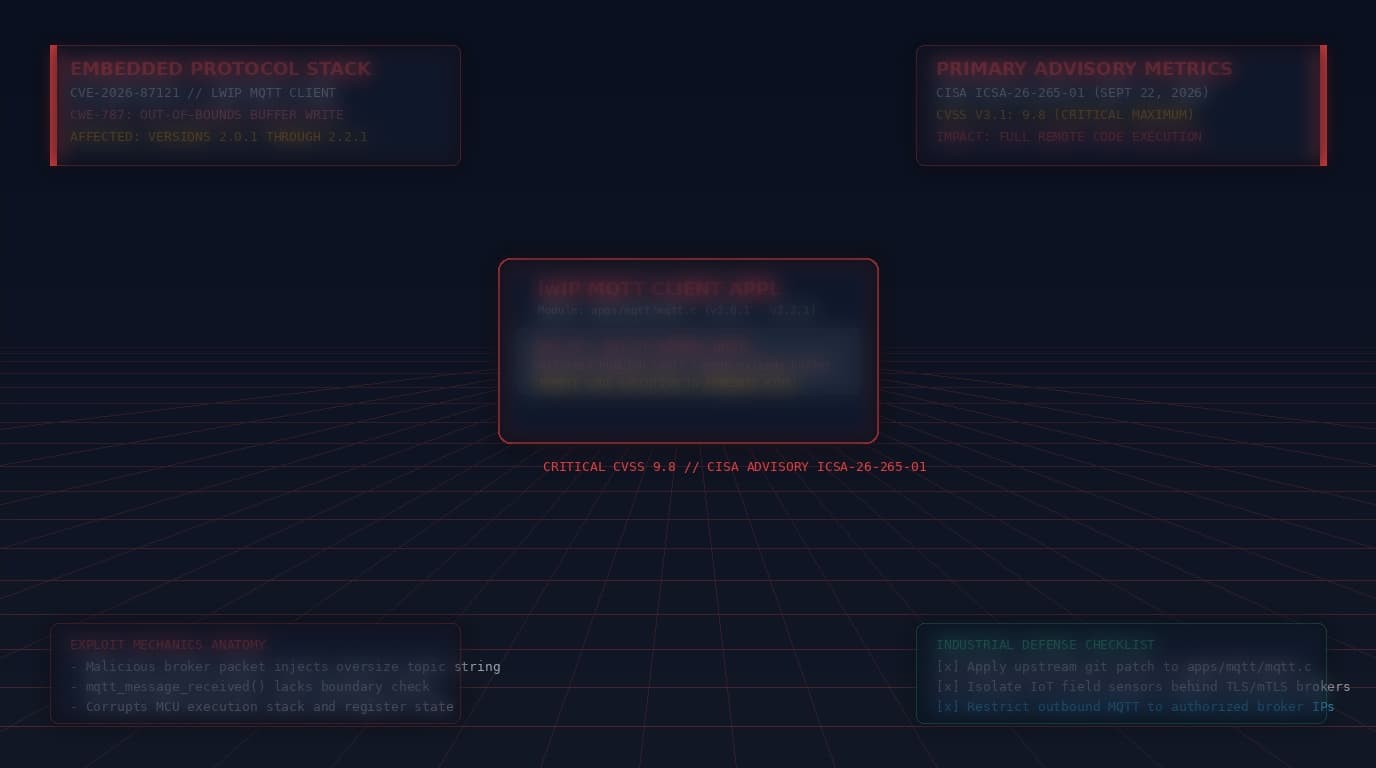
CISA releases advisory ICSA-26-265-01 for critical CVSS 9.8 flaw CVE-2026-87121 in lwIP MQTT client, allowing unauthenticated attackers to execute arbitrary code.
CST Editorial Desk16 min read